

Struktur schaffen, `Komplexität beherrschen`
Athereon GRC passt sich Ihrer Konzernstruktur an – mit Multi-Entity-Steuerung, Third Party Management, flexiblen Bewertungslogiken und konzernweiter Nachweisführung. Normen- und branchenoffen.
Enterprise-Organisationen brauchen kein weiteres Tool, das wegabstrahiert. Sie brauchen eine Plattform, die ihre Komplexität abbildet und steuerbar macht.
Über 200+ Kunden vertrauen uns
Wenn Standardlösungen an der `Konzernrealität` scheitern
In Konzernstrukturen mit mehreren Gesellschaften, Standorten und Regulierungsanforderungen wird GRC zur strategischen Aufgabe. Starre Systeme bilden die Vielfalt an Entitäten, Bewertungslogiken und Reporting-Anforderungen nicht ab und erzeugen Parallelstrukturen statt Steuerbarkeit.
Heterogene Organisationsstrukturen
Mehrere Gesellschaften, Regionen und Geschäftsbereiche mit unterschiedlichen regulatorischen Anforderungen – eineinheitliches GRC-Bild fehlt.
Third Party Management auf Konzernniveau
Hunderte Dienstleister und Lieferanten müssen bewertet, überwacht und dokumentiert werden. Manuell ist das nicht handhabbar.
Kontrollen und Nachweissteuerung
Interne Audits, Prüfungen und Kontrollen erzeugengroße Mengen an Nachweisen. Ohne zentrale Steuerung geht der Überblick verloren.
Individuelle Bewertungslogiken
Risiko-Scores, Reifegradmodelle und KPIs variieren je nach Entität, Branche oder regulatorischem Rahmen. Starre Systeme bilden das nicht ab.
Reporting über Entitäten hinweg
Das Management erwartet konsolidierte Berichte, die Daten liegen aber in unterschiedlichen Systemen, Formaten und Detailgraden vor.
Regulatorische Vielfalt
ISO 27001, TISAX®, NIS2, DORA, BSI IT-Grundschutz, CRA: verschiedene Entitäten unterliegen parallel unterschiedlichen Anforderungen.
Bereit für konzernweites GRC auf Enterprise-Niveau?
Komplexität beherrschen. Compliance steuern. Nachweise führen.
Gebaut für `Konzernkomplexität`
Der Unterschied zu anderen Plattformen: Athereon GRC macht Komplexität steuerbar, statt sie abstrahieren. Vier Prinzipien stehen dahinter.
Anpassung statt Einschränkung
Bewertungslogiken, Workflows und Reporting-Strukturen lassen sich je Entität konfigurieren. Die Plattform passt sich Ihrer Organisation an, nicht umgekehrt.
Governance auf Plattformebene
Zentrale Vorgaben und Richtlinien werden über die Plattform durchgesetzt. Entitäten arbeiten in ihrem Kontext – innerhalb der vom Konzern definierten Leitplanken.
Normenmapping über Entitätsgrenzen hinweg
Gesellschaftsspezifische Umsetzungen, etwa physische Sicherheitsmaßnahmen oder Zugriffskonzepte, lassen sich auf andere Entitäten übertragen. Was für ISO 27001 umgesetzt wird, zahlt auf TISAX®, NIS2,DORA oder CRA anderer Entitäten ein. Doppelarbeit wird systematisch vermieden.
Reifegrad-Dashboard
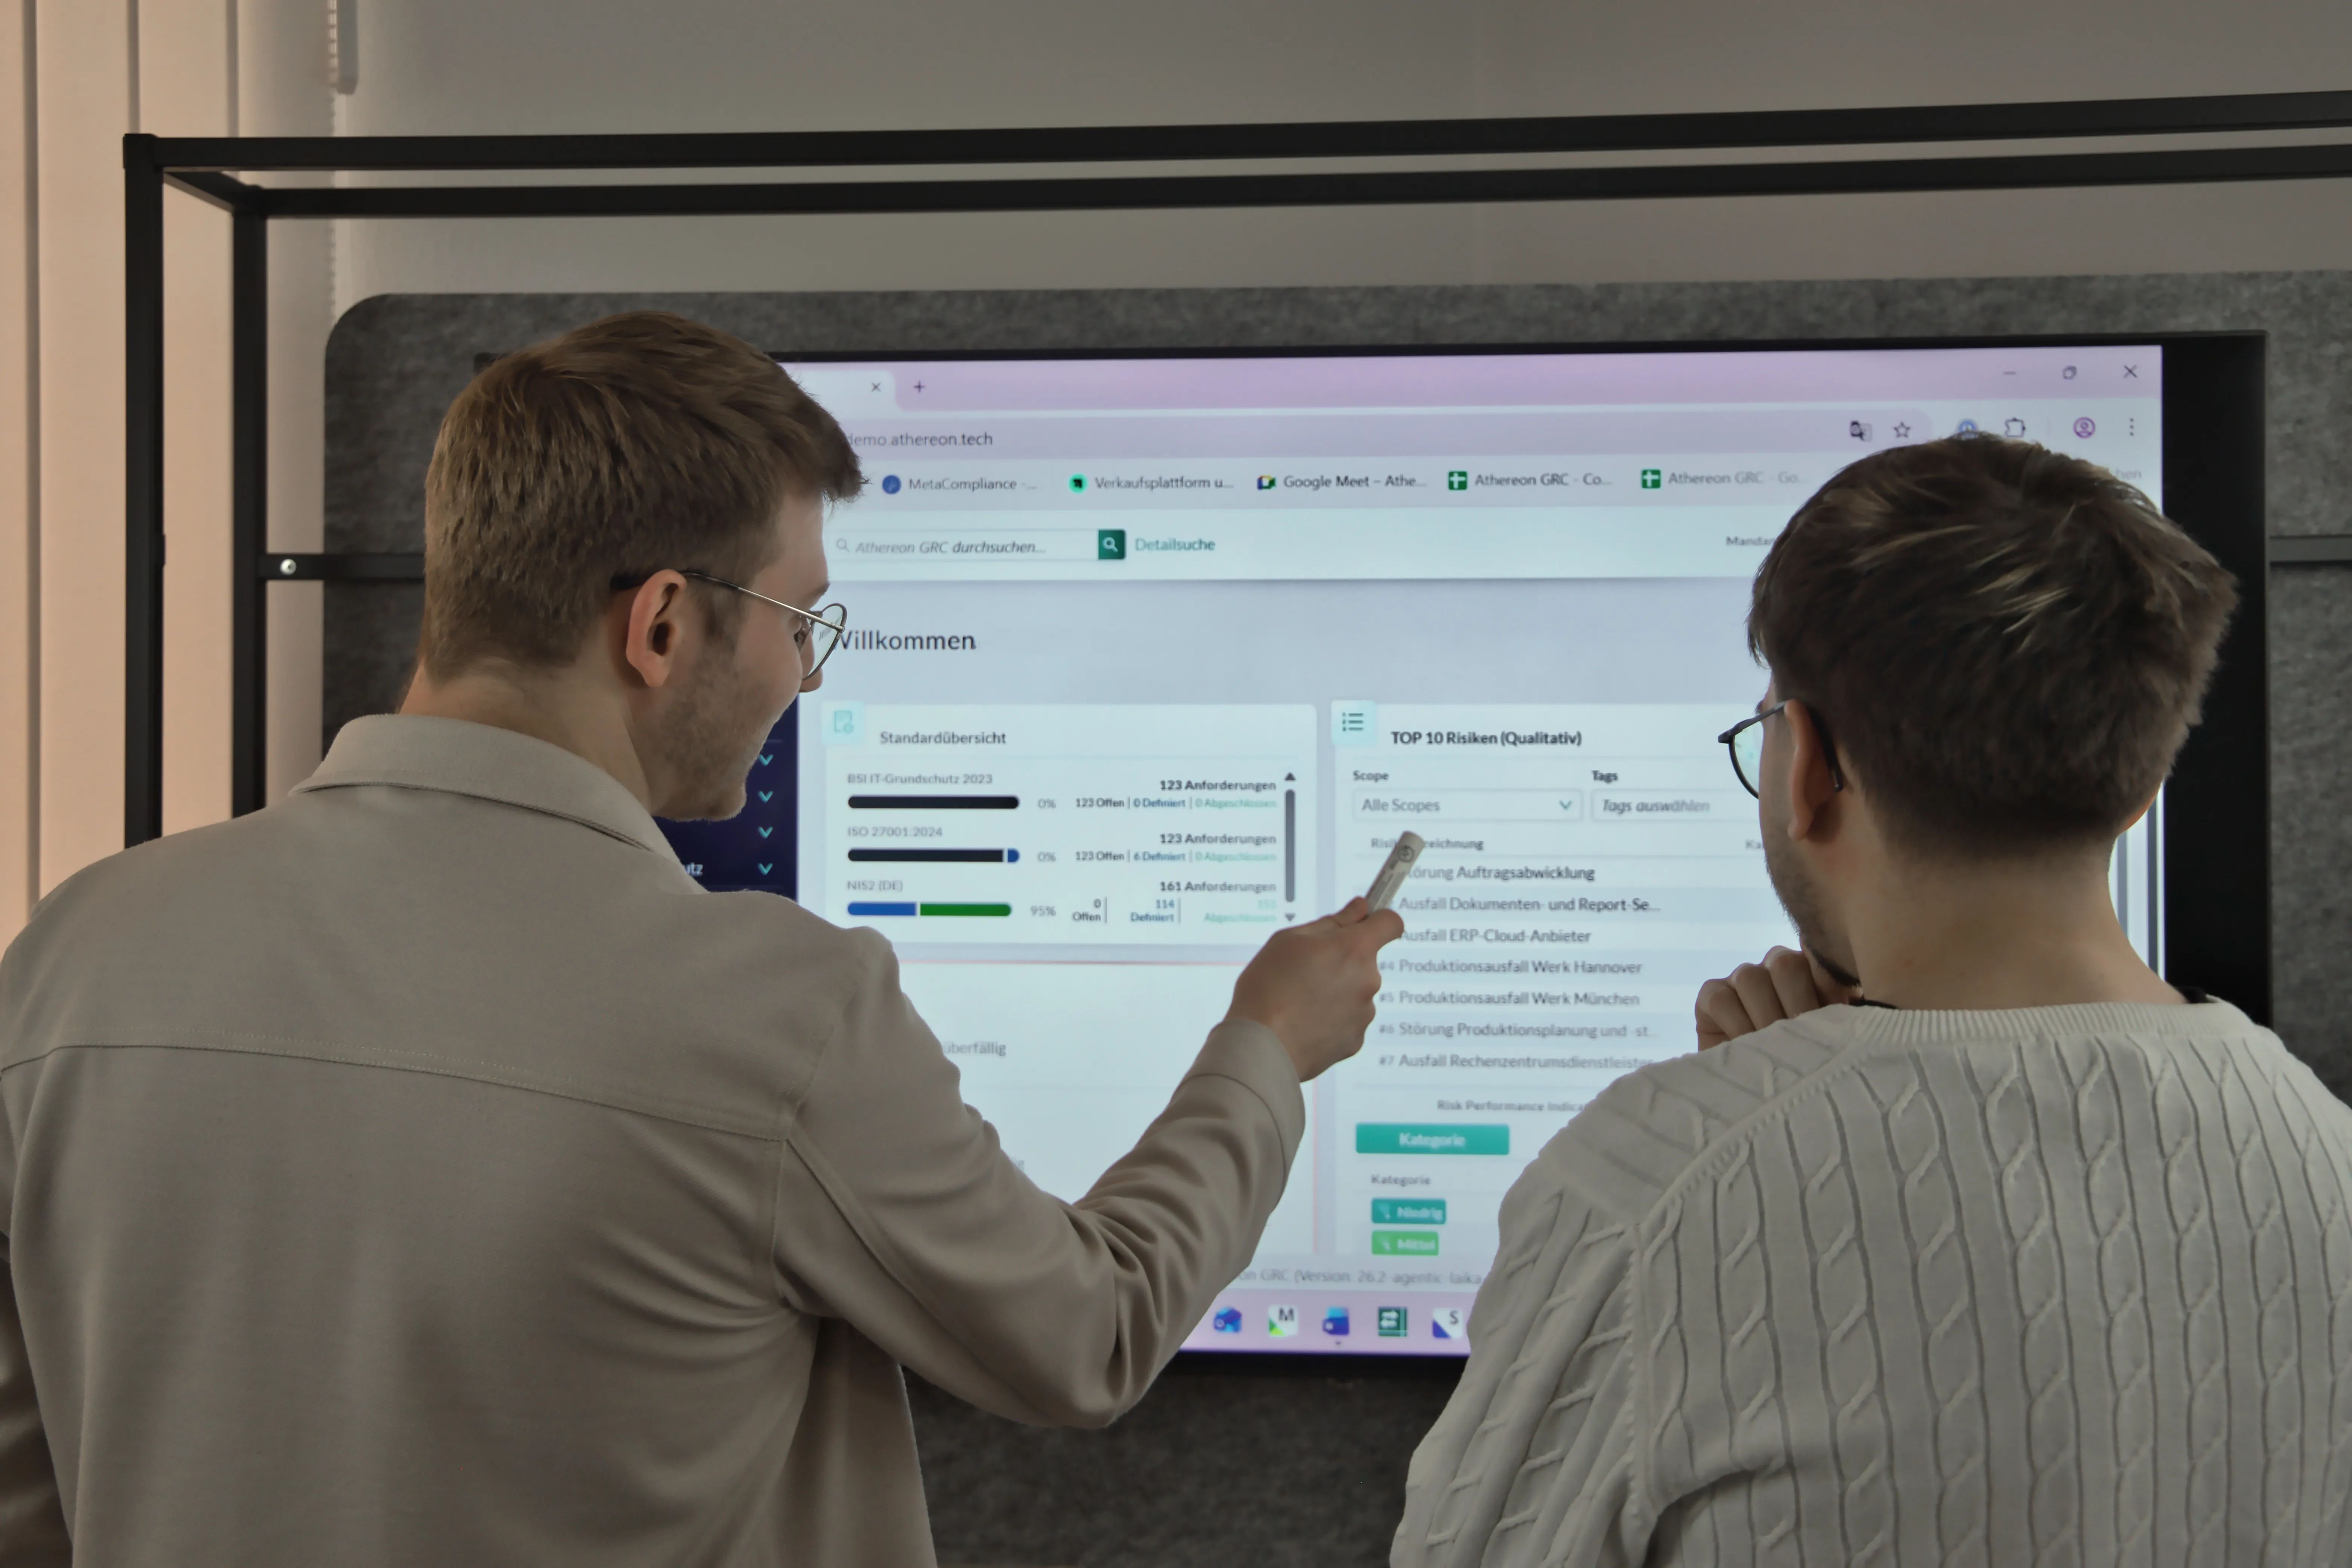
Übersicht über Compliance-Status, offene Maßnahmen und Verantwortlichkeiten. Für Management-Reviews, Audits und operative Steuerung.
Eine Plattform, die sich Ihrer Organisation `anpasst`
Athereon GRC ist für komplexe Organisationen konzipiert. Die Plattform passt sich Ihrer Unternehmensstruktur an, bildet individuelle Bewertungslogiken ab und gibt Ihnen die Werkzeuge für eine zentrale, konzernweite GRC-Steuerung. Normen- und branchenoffen.


Multi-Entity-Fähigkeit
Gesellschaften, Standorte und Geschäftsbereiche in einer Plattform – mit individuellen Rollen, Rechten und Reporting-Strukturen je Entität.
Kontrollen & Nachweissteuerung
Kontrollziele definieren, Verantwortlichkeiten zuweisen, Nachweiserbringung über alle Entitäten hinweg steuern, inkl. automatischer Erinnerungen und Eskalationen.
Konzernweites Reporting
Konsolidierte Berichte über Entitäten, Normen und Zeiträume. Für Vorstandsberichte, Aufsichtsgremien und regulatorische Meldepflichten.
Third Party Management
Zentrale Bewertung und Überwachung von Dienstleistern und Lieferanten. Fragebögen, Risikoklassifizierungen und Vertragsdokumentation an einem Ort.
Flexible Scores & Bewertungslogiken
Risiko-Scores, Reifegradmodelle und KPIs konfigurieren Sie passend zu Ihrer Organisation. Verschiedene Entitäten nutzen verschiedene Bewertungsschemata.
REST API & Enterprise-Integrationen
Anbindung an CMDB, SIEM, Ticketing, Identity Provider und GRC-relevante Datensysteme. Athereon GRC fügt sich in Ihre Enterprise-Architektur ein.
Von der Konzernstruktur zum `steuerbaren GRC`
`KI-Agentin LAiKA` – auch im Konzernkontext
Die KI-Agentin LAiKA arbeitet kontextbezogen: Sie versteht, welche Norm für welche Entität gilt,unterstützt bei der Interpretation komplexer Anforderungen und automatisiert wiederkehrende Aufgaben auch über Gesellschaftsgrenzen hinweg.
LAiKA Assist
Beantwortet Normfragen im Kontext der jeweiligen Entität. Berücksichtigt individuelle Bewertungsschemata und regulatorische Zuordnungen.
Mehr zu LAiKA AssistCompliance Assistant
Erstellt und aktualisiert Dokumente, Richtlinien und Prozessbeschreibungen konsistent über alle Gesellschaften hinweg.
Mehr zu Compliance AssistantInfrastructure Mapper
Mappt IT-Infrastrukturen auf Anforderungen der jeweils geltenden Standards. Erkennt je Entität, wo Handlungsbedarf besteht.
Mehr zu Infrastructure MapperQuestionnaire Assistant
Beantwortet Sicherheitsfragebögen automatisiert und formatunabhängig, koordiniert Lieferanten-Rückmeldungen und unterstützt bei der Schutzbedarfsvererbung.
Mehr zu Questionnaire AssistantDas `verändert` sich
Statt fragmentierter GRC-Verantwortung über Abteilungen und Gesellschaften hinweg steuern Sie Compliance, Risiken und Kontrollen zentral mit einer Plattform, die Ihre Komplexität beherrschbar macht.
" Nous apprécions tout particulièrement la façon dont les exigences sont discutées et mises en œuvre avec compétence, ouverture, esprit critique et orientation vers les solutions. D'après notre expérience, cela n'a rien d'évident. "


Führende Organisationen vertrauen auf uns
Komplexität `beherrschen` statt reduzieren
Nachweise, Kontrollen und Fortschritt sind zentral dokumentiert und jederzeit abrufbar. Ob Kundenanfrage, Lieferantenaudit oder Zertifizierungsprüfung – Sie sind vorbereitet.
Actualités d'Athereon GRC
Inspirez-vous des meilleures pratiques des autres ou restez simplement informé.
Livres blancs
Nos livres blancs proposent une sélection de documents instructifs traitant des dernières évolutions et des enjeux actuels dans le domaine de la GRC. Téléchargez nos livres blancs pour obtenir des informations précieuses et rester toujours informé.

Blog
Sur notre blog, vous trouverez en permanencedes articles actualisés sur les directives pertinentes, les modificationslégislatives et les développements récents en matière de conformité. Nous vousproposons également des aperçus intéressants de notre entreprise.
Webinaires
Grâce à nos webinaires, vous avez la possibilité de vous informer lors de formations régulières sur des thèmes généraux liés à la conformité, sur les nouveautés réglementaires ou sur les mises à jour de notre logiciel. Toujours pertinent, toujours à jour.

Vers une meilleure conformité en `3 étapes`
Votre transformation numérique peut aller vite. Très vite.

1. Unverbindliche Beratung
Erleben Sie den Unterschied exzellenter Kundenbetreuung. Wir sind jederzeit für Sie da, informieren Sie proaktiv über Änderungen, reagieren schnell und lösen Probleme effizient. Genau dafür schätzen uns unsere bestehenden Kunden.

2. Kostenloses Demokonto
Gerne richten wir für Sie nach einer ersten Beratung eine Demoversion unserer Software ein, in der Sie selbständig klicken und die Vorteile von Athereon GRC ganz in Ruhe in der Praxis erleben können.

3. Effiziente Implementierung
Mit unserem umfassenden Serviceangebot rund um Onboarding, Migration und Customizing sind Sie schon nach wenigen Wochen bereit, Ihre GRC-Prozesse mit Athereon GRC digital zu leben. Dazu steht Ihnen jederzeit ein fester Onboarding Manager mit Expertise zur Verfügung.
Starten Sie Ihre GRC-Transformation
Wir unterstützen Sie gerne dabei.
