

Automatisiert zu Ihrem ISMS nach TISAX® (TISAX®-Software)
Verbinden Sie auch weitere Frameworks mühelos und automatisieren Sie bestehende Anforderungen und Maßnahmen für maximale Effizienz.

Über 200+ Kunden vertrauen uns
Ausgezeichnete Lösung
Mit eigenem TISAX®-gerechten Informationssicherheitsmanagementsystem.


Alle Werkzeuge für Ihr ISMS nach TISAX®
Athereon GRC bietet spezialisierte Werkzeuge, die exakt auf die Anforderungen der TISAX®-Kataloge zugeschnitten sind und andere Tools überflüssig machen: Mit Athereon GRC setzen Sie ISMS exakt am Standard um. Sie werden durch Anforderungen geführt und können Ihren Scope gemäß Ihrer Aufbauorganisation exakt abbilden. Das digitale Cockpit bietet Ihnen einen Statusüberblick in Echtzeit – zu jeder Zeit.


Smarte Umsetzung
Mit unserer Software führen Sie Ihr Unternehmen zuverlässig und schnell durch den Aufbau eines ISMS nach TISAX®. Bewerten Sie Risiken und führen Sie die umzusetzenden Anforderungen anhand vordefinierter Risiko- und Kontrollkataloge durch. Kategorisieren Sie Ihre zu schützenden Werte (primäre und sekundäre Assets), leiten Sie daraus Ihren konkreten Maßnahmenplan ab und automatisieren Sie Ihr Evidence Management .

Reibungslose Operationalisierung
Athereon GRC nimmt Ihnen einen Großteil des Aufwands im Kontext der Operationalisierung Ihres ISMS ab. Smarte Workflows dienen zur Formalisierung der regelmäßigen Durchführung von Kontrollen. Mit der integrierten Auditfunktionalität wird vollumfängliche Compliance gewährleistet und Abweichungen direkt mit Maßnahmen behandelt. Die nahtlose Vernetzung verschiedener Teams und die effiziente Aufgabenlaststeuerung sparen Zeit und Kosten ein.

Aktiv zur Optimierung
In Dashboards stellt Ihnen Athereon GRC den 360-Grad-Status Ihres ISMS in Echtzeit vor. Reagieren Sie so zeitnah auf Nichtkonformitäten und überwachen Sie live Ihre fortlaufenden Verbesserungen. Vollintegrierte Behandlungsmaßnahmen machen ein aktiv gelebtes ISMS für Sie als Verantwortliche oder Verantwortlichen einfacher zu steuern. Erreichen Sie Ihre Informationssicherheitsziele mit Transparenz und Effizienz.


Entscheidungen effizient treffen
Alle Risiken auf einen Blick.

Workflows
Eine umfassende Plattform für komplexe TISAX®-Implementierungen mit allen notwendigen Tools und intelligent integrierten Workflows für ein organisiertes und kollaboratives Compliance Management.

Modernes UI
Unsere TISAX®-Lösung bietet eine moderne und übersichtliche Benutzeroberfläche, die eine effiziente und fehlerfreie Bedienung ermöglicht. Die klare Struktur und die intuitive Bedienung ermöglichen eine effektive Einbindung aller relevanten Stakeholder.

Einbinden aller Stakeholder
Gestalten Sie eine durchgängige Vernetzung für relevante Mitarbeitende, Abteilungen, Zulieferer sowie interne und externe Auditteams. Optimieren Sie so die Zusammenarbeit sowohl innerhalb der Teams als auch mit externen Parteien/Lieferanten.

Auf dem neuesten Stand
Athereon GRC aktualisiert die Daten aller Frameworks automatisch, stellt Ihnen stets die benötigten und aktuellen Versionen der Normen zur Verfügung und verlinkt diese mit den Vorgängerversionen, sodass Sie sich auf deren Umsetzung und Einhaltung konzentrieren können. So halten Sie jederzeit die aktuellen Regularien exakt ein – differenziert für unterschiedliche Organisationsebenen und Standorte.

Eine Plattform, mehrere Standards
Durch das Advanced Mapping von Athereon GRC vereinen Sie mühelos deckungsgleiche Anforderungen wie bspw. TISAX®, NIS2 und ISO 27001. So profitieren Sie von wertvollen Synergien und reduzieren Ihren Aufwand deutlich.

Komplexe Organisationen einfach abgebildet
Wenden Sie exakte TISAX®-Anforderungen individuell für einzelne Standorte oder einzelne Assets an. Hinterlegen Sie dazu Ihre präzise Dokumentation, Nachweise und Ausnahmen und lassen Sie sich durch verschiedene Querschnitte Ihren exakten TISAX®-Reifegrad anzeigen.

Echtzeiteinblicke
Nutzen Sie die kontinuierliche Überwachung auf Basis unseres 360-Grad-Echtzeitmodells speziell für TISAX®, um jederzeit Ihre gesamte TISAX®-Compliance zu überwachen und schnell auf Veränderungen zu reagieren.

Audits meistern
Mit disziplingerechten Funktionen, umfassenden Berichten und detaillierten Auswertungen meistern Sie jedes TISAX®-Audit und behalten alle Ergebnisse im Blick. Unsere Lösung bietet automatische Erinnerungen und strukturierte Nachverfolgung, um sicherzustellen, dass alle Prüfanforderungen effizient erfüllt werden.

Made in Germany
Athereon GRC est entièrement développé, exploité et maintenu en Allemagne. Nous conjuguons ainsi les plus hauts standards de qualité avec la sécurité juridique et technique.




Vers une meilleure conformité en `3 étapes`
Votre transformation numérique peut aller vite. Très vite.

1. Unverbindliche Beratung
Erleben Sie den Unterschied exzellenter Kundenbetreuung, zugeschnitten auf Ihre individuellen Anforderungen. Wir sind jederzeit für Sie da, bieten spannende Insights zur Umsetzung und tiefgreifende Einblicke in unsere Software.

2. Kostenloses Demokonto
Gerne richten wir für Sie nach einer ersten Beratung eine Demoversion unserer Software ein, in der Sie selbständig klicken und die Vorteile von Athereon GRC ganz in Ruhe in der Praxis erleben können.

3. Effiziente Implementierung
Mit unserem umfassenden Serviceangebot rund um Onboarding, Migration und Customizing sind Sie schon nach wenigen Wochen bereit, Ihre GRC-Prozesse mit Athereon GRC digital zu leben. Dazu steht Ihnen jederzeit ein fester Onboarding Manager mit Expertise zur Verfügung.
Starten Sie Ihre GRC-Transformation
Wir unterstützen Sie gerne dabei.

Alles rund um Integrated Risk Management
Integrationen, Professional Services und Schulungen.

Services professionnels
Nos équipes de conseil expérimentées vous accompagnent de manière personnalisée lors du déploiement de la plateforme au sein de votre organisation. Nous vous aidons également à intégrer intelligemment Athereon GRC dans vos processus de travail existants.
Intégrations
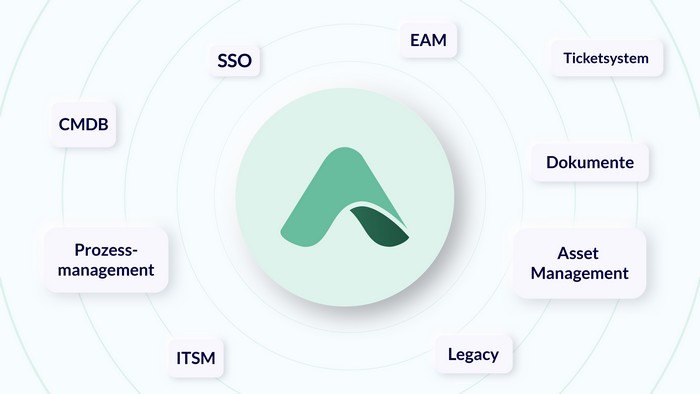
Grâce à sa puissante API REST, Athereon GRC s'intègre parfaitement à votre environnement informatique. Que ce soit via des intégrations existantes ou sur mesure, vous accédez à toutes les données et informations nécessaires à vos processus GRC.

Formations
Pour une utilisation efficace d'Athereon GRC, nos experts forment votre équipe. Grâce à des approches issues des bonnes pratiques, nous assurons une représentation optimale de vos processus dans le système ou le développement d'un savoir-faire interne en matière de governance, risk et compliance.
Diese Organisationen gehen `kein Risiko` ein
Unsere Software im Einsatz bei Kunden.

FAQs
Erhalten Sie differenzierte Antworten auf die meistgestellten Fragen.
TISAX® (Trusted Information Security Assessment Exchange) ist ein Prüfverfahren für Informationssicherheit, das speziell für die Automobilindustrie entwickelt wurde. Der Erhalt des TISAX®-Labels ermöglicht es Unternehmen, ihre Informationssicherheitsstandards zu bestätigen, um das Vertrauen zwischen Geschäftspartnern zu stärken. Der Prozess basiert auf den Anforderungen der ENX Association und fördert den sicheren Austausch von Informationen in der gesamten Lieferkette. Ein gültiges TISAX®-Label ist oft Voraussetzung für die Zusammenarbeit mit Automobilherstellern und -zulieferern.
Die TISAX®-Anforderungen umfassen verschiedene Aspekte der Informationssicherheit, die sich auf den Schutz von sensiblen Daten und die Risikobewertung konzentrieren. Ähnlich wie bei ISO 27001 müssen Unternehmen ein Informationssicherheitsmanagementsystem (ISMS) implementieren, um Risiken zu identifizieren, zu bewerten und zu steuern. TISAX® umfasst drei unterschiedliche Schutzniveaus, sogenannte Assessment Level.
Die ENX Association bietet kostenlos ein umfangreiches TISAX®-Teilnehmerhandbuch mit allen weiterführenden Informationen an.
Ein erteiltes TISAX®-Label ist in der Regel drei Jahre gültig. Nach Ablauf dieser Frist muss eine erneute Bewertung erfolgen, um die kontinuierliche Einhaltung der Informationssicherheitsanforderungen zu gewährleisten. Während der Gültigkeitsdauer können regelmäßige Überprüfungen oder Nachaudits erforderlich sein, um sicherzustellen, dass die Sicherheitsstandards aufrechterhalten werden.
Athereon GRC bildet alle Anforderungen der VDA TISAX® in geführten Abschnitten ab, sodass Nutzer jede Anforderung einzeln bearbeiten, Tickets erstellen oder Nachweise automatisieren können. Alle Anforderungen sind für unterschiedliche Scopes (wie bspw. rechtliche Entitäten oder Werke) granular und modular gesondert abbildbar, sodass auch große Unternehmen immer den Überblick behalten. Dank flexibler Schnittstellen lässt sich Athereon GRC nahtlos in Ihre bestehende IT-Landschaft integrieren. Mit Athereon GRC benötigen Sie keine weitere Software für Ihr ISMS nach TISAX®.

Actualités d'Athereon GRC
Inspirez-vous des meilleures pratiques des autres ou restez simplement informé.
Livres blancs
Nos livres blancs proposent une sélection de documents instructifs traitant des dernières évolutions et des enjeux actuels dans le domaine de la GRC. Téléchargez nos livres blancs pour obtenir des informations précieuses et rester toujours informé.

Blog
Sur notre blog, vous trouverez en permanencedes articles actualisés sur les directives pertinentes, les modificationslégislatives et les développements récents en matière de conformité. Nous vousproposons également des aperçus intéressants de notre entreprise.
Webinaires
Grâce à nos webinaires, vous avez la possibilité de vous informer lors de formations régulières sur des thèmes généraux liés à la conformité, sur les nouveautés réglementaires ou sur les mises à jour de notre logiciel. Toujours pertinent, toujours à jour.
