

`Préparez-vous à l'avenir` en intégrant le règlement européen sur l'IA dans votre écosystème GRC

Plus de 200 clients nous font confiance
Une solution `distinguée`
Avec notre propre système de management de la sécurité de l'information certifié ISO 27001.


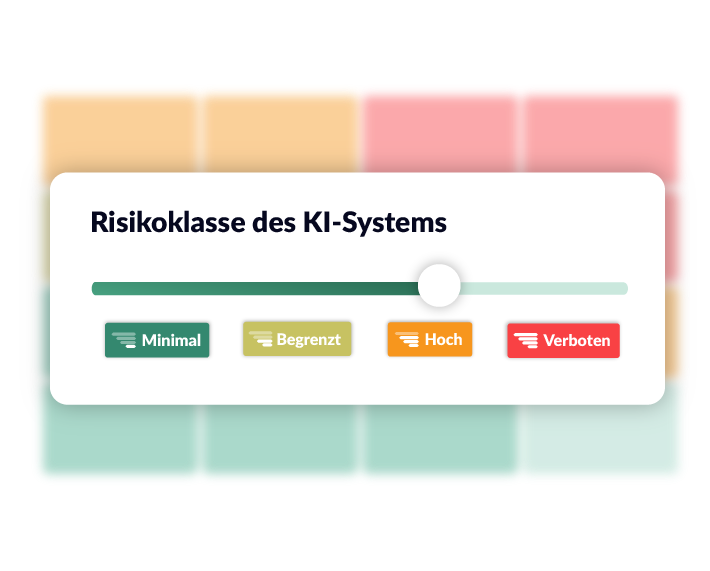
Classifier les systèmes d'IA
Athereon GRC facilite le recensement systématique de tous les systèmes d'IA utilisés. Ceux-ci sont classés en catégories de risque conformément au règlement européen sur l'IA. Bénéficiez d'une documentation traçable pour les audits internes et externes.

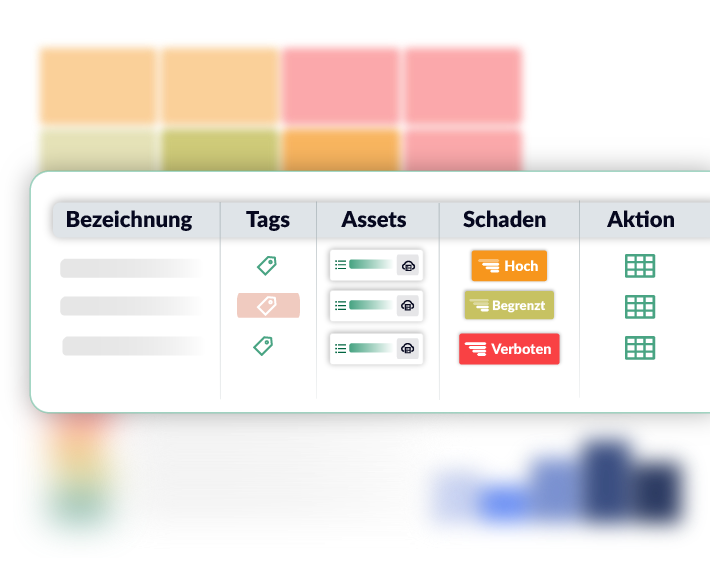
Étendre la gestion des risques
La gestion des risques du SMSI est étendue aux aspects spécifiques à l'IA. Cela permet d'identifier et de piloter les risques liés à une qualité de données divergente, aux biais et au comportement des modèles. Les répercussions sur les droits fondamentaux, la sécurité et la conformité sont également prises en compte. Athereon GRC évalue les risques, y compris la probabilité de survenance et l'ampleur du dommage.
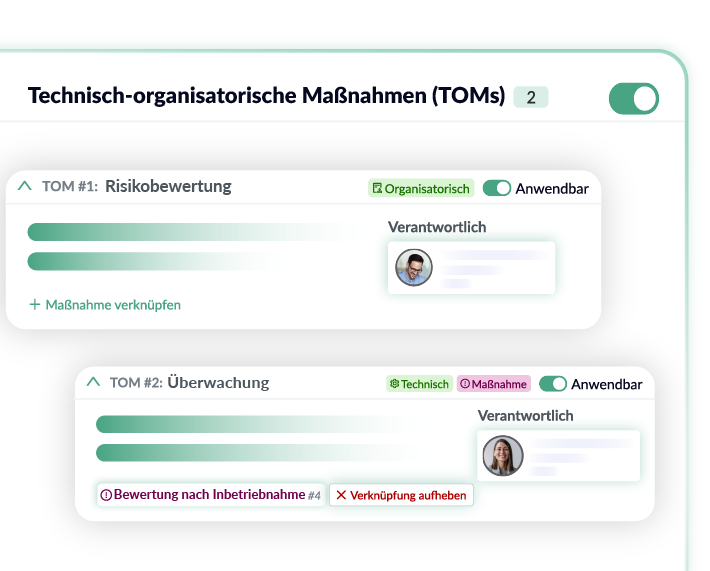
Mettre en œuvre les MTO
Documentez et pilotez les mesures techniques et organisationnelles, adaptées aux exigences du règlement européen sur l'IA. Cela inclut par exemple les processus de gouvernance et de validation pour les systèmes d'IA, le recours à des mécanismes d'escalade ou encore une gestion continue des changements et des versions pour les modèles. Athereon GRC propose des niveaux de sécurité et d'accès pour vous permettre de garder le contrôle à tout moment.
Répondre aux obligations de documentation
Athereon GRC conserve l'inventaire des systèmes d’IA de manière infalsifiable et génère en un clic l'ensemble des rapports pertinents, des aperçus de mesures et des documents justificatifs. Ceux-ci peuvent être utilisés pour les autorités, les audits ou les partenaires commerciaux, ou servir de base à des évaluations internes.
Pourquoi les `entreprises leaders` nous privilégient
Les organisations qui font confiance à notre technologie.


" Nous apprécions tout particulièrement la façon dont les exigences sont discutées et mises en œuvre avec compétence, ouverture, esprit critique et orientation vers les solutions. D'après notre expérience, cela n'a rien d'évident. "
Intégrer dès maintenant l'EU AI Act
Avec Athereon GRC, vous mettez en œuvre de manière cohérente les exigences de l'EU AI Act et les intégrez sans rupture à votre structure existante de gouvernance, de gestion des risques et de conformité.
Mettre en œuvre l'`EU AI Act` de manière structurée
Piloter de manière centralisée les exigences, les risques et les preuves avec Athereon GRC.

Conforme à l'EU AI Act
Mise en œuvre structurée des exigences de l'EU AI Act avec des workflows clairs, des mesures et une documentation à l'épreuve des audits.

Classification fondée sur les risques
Les systèmes d'IA sont classés selon les catégories de risque de l'EU AI Act. Posez les bases des obligations, des contrôles et des décisions GRC.

Gouvernance centralisée de l'IA
Bénéficiez d'un pilotage global des processus d'IA au sein d'une plateforme GRC intégrée. Réduisez les efforts et les risques grâce à une mise en œuvre centralisée du règlement européen sur l'IA.

Déduction automatique des obligations
Athereon GRC vous propose une déduction automatisée des mesures, contrôles et preuves à partir des classes de risque, du contexte d'utilisation et des exigences réglementaires.

Intégration dans les processus existants
La gouvernance de l'IA est intégrée de manière transparente à vos processus SMSI, de risque et de conformité, sans aucune solution isolée.

Transparence auditable
Vous disposez d'une documentation complète des évaluations, décisions et responsabilités, à tout moment vérifiable et infalsifiable. Devenez conforme en un temps record grâce à des audits réalisables en un simple clic.

Rôles et responsabilités clairement définis
Pilotez vos processus en toute transparence grâce à une attribution claire des rôles, des validations et des responsabilités tout au long du cycle de vie de l'IA.

Détection et pilotage précoces
Athereon GRC vous aide à identifier les risques à un stade précoce et à en déduire des mesures appropriées et structurées.

Made in Germany
Athereon GRC est entièrement développé, exploité et maintenu en Allemagne. Nous conjuguons ainsi les plus hauts standards de qualité avec la sécurité juridique et technique.
`Témoignages de réussite` de nos clients
Découvrez ici comment nous simplifions la conformité pour des entreprises comme la vôtre.




Vers une meilleure conformité en `3 étapes`
Votre transformation numérique peut aller vite. Très vite.

1. Premier échange sans engagement
Découvrez la différence d'un service client d'excellence, adapté à vos besoins spécifiques. Nous sommes à votre disposition à tout moment, vous offrons des perspectives passionnantes sur la mise en œuvre ainsi qu'un aperçu approfondi de notre logiciel.

2. Compte de démonstration sans frais
Après ce premier échange, nous mettons volontiers à votre disposition une version de démonstration de notre logiciel, dans laquelle vous pouvez naviguer en toute autonomie et découvrir en pratique, à votre rythme, les avantages d'Athereon GRC.

3. Mise en œuvre efficace
Grâce à notre offre de services complète couvrant l'onboarding, la migration et la personnalisation, vous êtes prêt en quelques semaines à piloter vos processus GRC de manière numérique avec Athereon GRC. Vous bénéficiez à tout moment de l'accompagnement d'un(e) Onboarding Manager dédié(e) et expert(e).
Lancez votre transformation GRC
Nous vous accompagnons avec plaisir.

Tout l’univers de la `sécurité des réseaux et de l'information`
Intégrations, services professionnels et formations.

Services professionnels
Nos équipes de conseil expérimentées vous accompagnent de manière personnalisée lors du déploiement de la plateforme au sein de votre organisation. Nous vous aidons également à intégrer intelligemment Athereon GRC dans vos processus de travail existants.
Intégrations
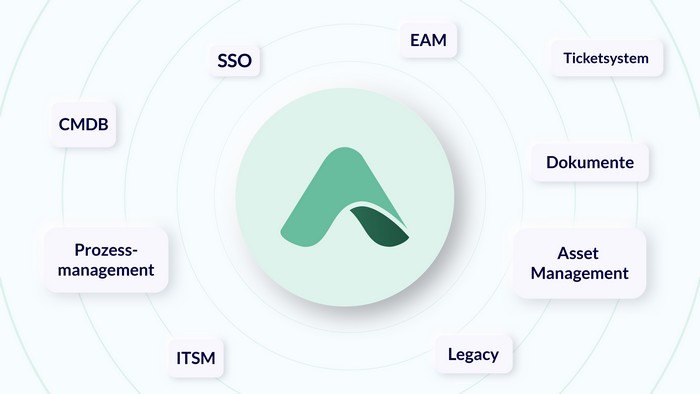
Grâce à sa puissante API REST, Athereon GRC s'intègre parfaitement à votre environnement informatique. Que ce soit via des intégrations existantes ou sur mesure, vous accédez à toutes les données et informations nécessaires à vos processus GRC.

Formations
Pour une utilisation efficace d'Athereon GRC, nos experts forment votre équipe. Grâce à des approches issues des bonnes pratiques, nous assurons une représentation optimale de vos processus dans le système ou le développement d'un savoir-faire interne en matière de governance, risk et compliance.
Ces organisations ne prennent `aucun risque`
Notre logiciel utilisé par nos clients.

FAQs
Obtenez des réponses détaillées aux questions les plus fréquemment posées.
Für Deutschland heißt der EU AI Act (auch „KI-Gesetz“ oder „KI-Verordnung“), dass KI nicht mehr ohne Regeln gehandhabt werden kann. Unternehmen und Behörden müssen nach klaren Vorgaben arbeiten, KI-Risiken müssen bewertet und kontrolliert werden, und Verstöße können teuer werden. Gleichzeitig schafft der AI Act einen gemeinsamen europäischen Markt- und Rechtsrahmen, der Vertrauen, Sicherheit und innovationsfreundliche Rahmenbedingungen für KI fördern soll.
In Artikel 4 des EU AI Act heißt es, dass Anbieter und Anwender von KI-Systemen dafür sorgen müssen, dass Mitarbeitende oder andere Personen, die KI-Systeme betreiben, einsetzen oder im Namen des Unternehmens nutzen, über ein angemessenes Niveau an „AI Literacy“ bzw. KI-Kompetenz verfügen. Das schließt ein, geeignete Maßnahmen zur Vermittlung dieses Wissens zu treffen, z. B. Schulungen oder Trainings. Konkrete Inhalte, Dauer oder Form der Schulung legt die Verordnung nicht im Detail fest; sie gibt vielmehr einen qualitativen Rahmen vor: Wissen über Risiken, sichere Nutzung, rechtliche Pflichten etc. muss vorhanden sein.
Der EU AI Act unterscheidet zwischen vier, bzw. fünf Risikoklassen für KI-Systeme: Verbotene KI (Unacceptable Risk), Hochrisiko-KI (High Risk), KI mit begrenztem Risiko (Limited Risk), KI mit minimalem Risiko (Minimal Risk) und zusätzlich die General Purpose AI, also die Basismodelle (z. B. LLMs wie ChatGPT, Gemini, Claude usw.).
Der Inhalt des EU AI Acts und seine regulatorischen Anforderungen sind in der Software von Athereon GRC integriert und für Nutzerinnen und Nutzer jederzeit in Textform und gemappt auf konkrete Maßnahmen einsehbar. Als EU-Verordnung ist der EU AI Act auf allen europäischen Amtssprachen verfügbar, also auch auf Deutsch.

Actualités d'Athereon GRC
Inspirez-vous des meilleures pratiques des autres ou restez simplement informé.
Livres blancs
Nos livres blancs proposent une sélection de documents instructifs traitant des dernières évolutions et des enjeux actuels dans le domaine de la GRC. Téléchargez nos livres blancs pour obtenir des informations précieuses et rester toujours informé.

Blog
Sur notre blog, vous trouverez en permanencedes articles actualisés sur les directives pertinentes, les modificationslégislatives et les développements récents en matière de conformité. Nous vousproposons également des aperçus intéressants de notre entreprise.
Webinaires
Grâce à nos webinaires, vous avez la possibilité de vous informer lors de formations régulières sur des thèmes généraux liés à la conformité, sur les nouveautés réglementaires ou sur les mises à jour de notre logiciel. Toujours pertinent, toujours à jour.
