

Ihr Guide zur `NIS2-Umsetzung` in Deutschland: Das NIS2-Umsetzungsgesetz und wer betroffen ist.
Mit kostenlosen Checklisten und weiterführenden Informationen zu Quick Wins und langfristiger Compliance zum Downloaden.

Über 200+ Kunden vertrauen uns
Ihr Weg zur `NIS2-Compliance`
Mit eigenem ISO 27001-zertifiziertem Informationssicherheitsmanagementsystem.


1. NIS2 – wer ist betroffen?
Die NIS2-Richtlinie betrifft deutlich mehr Unternehmen als ihr Vorgänger NIS, von kritischen Infrastrukturen bis hin zu zahlreichen Dienstleistern. Doch wer genau ist von der verschärften Richtlinie betroffen, und welche Pflichten ergeben sich daraus für sogenannte wichtige und wesentliche Einrichtungen?
Mit Athereon GRC erhalten Sie Orientierung: Mit unseren Ressourcen können Sie eine erste Betroffenheitsprüfung durchführen. Außerdem führen wir Sie Schritt für Schritt durch die Risikoanalyse nach NIS2 und geben Ihnen wertvolle Tipps zur Vorbereitung auf neue GRC-Prozesse. Sie erhalten darüber hinaus Empfehlungen zu vertrauenswürdigen Quellen für weiterführende Informationen.
So gewinnen Sie Sicherheit und können fundiert entscheiden, welche nächsten Schritte für Ihre Organisation relevant sind.
Unsere Downloads und Links für Sie:
- Checkliste Betroffenheit: „Selbstcheck für Unternehmen“ – Ihr schneller Einsteig.
- Schritt-für-Schritt-Anleitung: „Risikoanalyse nach NIS2“ – praxisnah und kompakt.
- BSI Betroffenheitsprüfung – ausführliche Prüfung direkt bei der zuständigen Stelle für NIS2-Umsetzung in Deutschland.

2. Anforderungen wie erfüllen?
Die NIS2-Vorgaben sind komplex, aber nicht unlösbar. Wir helfen Ihnen, technische, organisatorische und prozessuale Maßnahmen systematisch zu planen und umzusetzen. Mit unserer GRC-Software haben Sie Risiken, Compliance-Anforderungen und Nachweispflichten zentral im Blick.
Unsere praxisorientierten Ressourcen erleichtern die Umsetzung.
Unsere Ressourcen für Sie:
- Aktuelle News in unserem Blog – bleiben Sie auf dem Laufenden.
3. Bereit für NIS2?
NIS2-Compliance ist kein einmaliges Projekt, sondern ein fortlaufender Prozess. Mit Athereon GRC schaffen Sie die Basis, um dauerhaft sicher und compliant zu bleiben – skalierbar, transparent und revisionssicher. Unsere Experten und Expertinnen teilen Best Practices, branchenspezifisches Know-how und konkrete Quick Wins, damit Sie sofort loslegen können.
Unsere Berater und Beraterinnen begleiten Sie aber auch gerne persönlichen bei jedem Schritt der Reise zu Ihrer NIS2-Compliance.
Unsere Downloads für Sie:
- Quick Wins: „Heute beginnen“ – sofort umsetzbare Maßnahmen für Sie.
- Whitepaper: „Bereit für NIS2“ – tiefgreifende Insights, Praxisbeispiele und Strategien.
Ihre `NIS2-Ressourcen` von Athereon GRC
Alles, was Sie auf dem Weg zu NIS2 brauchen.

Checkliste Betroffenheit: Selbsttest für Unternehmen
Mit unserer zehnteiligen Checkliste erhalten Sie in wenigen Minuten eine erste Einschätzung darüber, ob Ihre Organisation von NIS2 betroffen ist. Der erste Schritt auf Ihrem Weg zur NIS2-Compliance ist Klarheit zu schaffen.

Risikoanalyse nach NIS2
In dieser Schritt-für-Schritt-Anleitung werden Sie durch das Erstellen einer systematischen Risikoanalyse nach NIS2 geführt. Diese Risikoanalyse ist die zentrale Grundlage von NIS2 und ermöglicht es, Bedrohungen und Schwachstellen zu erkennen, Auswirkungen zu bewerten und angemessene Schutzmaßnahmen einzuleiten.

Quick Wins: Heute beginnen
Die Zeit drängt, doch nicht alles muss sofort perfekt sein. Erfahren Sie in diesem Onepager, mit welchen gezielten Schritten Sie schon heute entscheidende Fortschritte auf Ihrem Weg zur NIS2-Compliance machen. Wir verraten praxisnahe Quick Wins, mit denen Sie sofort starten können.

Whitepaper: Bereit für NIS2
Sie suchen nach tiefgreifendem Insiderwissen zum Thema NIS2? In diesem Whitepaper teilen wir eine Einordnung der NIS2-Anforderungen sowie strategische Ansätze, Praxisbeispiele aus unserer Erfahrung sowie bewährte Best Practices und Handlungsempfehlungen. Damit Sie bereit sind für die neue NIS2-Richtlinie – und es bleiben.
Warum führende Unternehmen unsere NIS2-Software bevorzugen
Organisationen, die auf unsere Technologie vertrauen.


„ Grâce à l'utilisation d'Athereon GRC, nous avons pu relier les exigences des différentes normes (ISO 27001, ISO 27017, ISO 27018, BSI C5, ISO 27701) et ainsi les traiter à un seul endroit. Les efforts nécessaires à la gestion des exigences respectives issues de ces normes et standards, ainsi que la complexité qui y est habituellement associée, ont été considérablement réduits grâce à l'utilisation d'Athereon GRC. Je souhaite mettre en avant deux points en particulier : 1) Un échange toujours ouvert concernant les souhaits des clients et les demandes de fonctionnalités. Celles-ci sont généralement mises en œuvre très rapidement. 2) Le soutien toujours rapide et compétent de l'équipe d'assistance. Un grand merci à l'équipe Athereon GRC pour cette collaboration ! “
NIS2-Umsetzung in Deutschland
Wir verhelfen Ihnen zu Sicherheit bei zeitkritischen Prozessen. Jetzt Betroffenheitsprüfung durchführen.
NIS2-Umsetzungsgesetz meistern mit Athereon GRC
Smarte Funktionalitäten, genau abgestimmt auf alle NIS2-Anforderungen.

Asset Management
NIS2-Anforderung
Athereon GRC

Compliance Management
NIS2-Anforderung
Athereon GRC

Maßnahmenmanagement
NIS2-Anforderung
Athereon GRC

Risikomanagement
NIS2-Anforderung
Athereon GRC

Dokumentenmanagement
NIS2-Anforderung
Athereon GRC

Auditmanagement
NIS2-Anforderung
Athereon GRC




In `3 Schritten` zu Ihrem NIS2-Tool
So schnell kann Ihre digitale Transformation sein.

1. Unverbindliche NIS2-Beratung
Erleben Sie den Unterschied exzellenter Kundenbetreuung, zugeschnitten auf Ihre individuellen Anforderungen. Wir sind jederzeit für Sie da, bieten spannende Insights zur Umsetzung und tiefgreifende Einblicke in unsere Software.

2. Kostenloses Demokonto
Gerne richten wir für Sie nach einer ersten Beratung eine Demoversion unserer Software ein, in der Sie selbständig klicken und die Vorteile von Athereon GRC ganz in Ruhe in der Praxis erleben können.

3. Effiziente Implementierung
Mit unserem umfassenden Serviceangebot rund um Onboarding, Migration und Customizing sind Sie schon nach wenigen Wochen bereit, Ihre GRC-Prozesse mit Athereon GRC digital zu leben. Dazu seht Ihnen jederzeit ein fester Onboarding Manager mit Expertise zur Verfügung.
Starten Sie Ihre GRC-Transformation
Wir unterstützen Sie gerne dabei.

Alles rund um Netzwerk- und Informationssicherheit
Integrationen, Professional Services und Schulungen.

Services professionnels
Nos équipes de conseil expérimentées vous accompagnent de manière personnalisée lors du déploiement de la plateforme au sein de votre organisation. Nous vous aidons également à intégrer intelligemment Athereon GRC dans vos processus de travail existants.
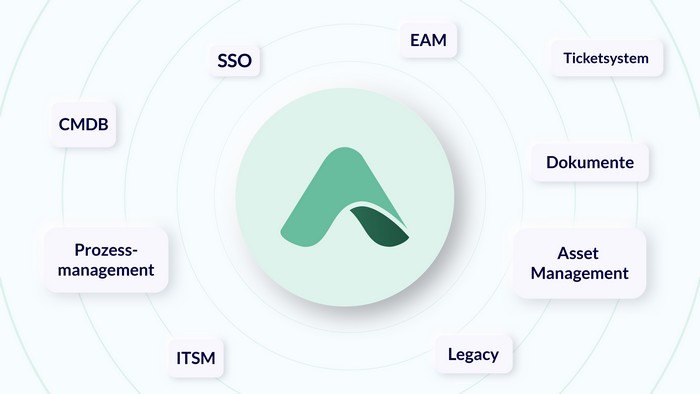
Intégrations
Grâce à sa puissante API REST, Athereon GRC s'intègre parfaitement à votre environnement informatique. Que ce soit via des intégrations existantes ou sur mesure, vous accédez à toutes les données et informations nécessaires à vos processus GRC.

Formations
Pour une utilisation efficace d'Athereon GRC, nos experts forment votre équipe. Grâce à des approches issues des bonnes pratiques, nous assurons une représentation optimale de vos processus dans le système ou le développement d'un savoir-faire interne en matière de governance, risk et compliance.
Diese Organisationen gehen `kein Risiko` ein
Unsere Software im Einsatz bei Kunden.

FAQs
Erhalten Sie differenzierte Antworten auf die meistgestellten Fragen.
Die zweite Fassung der Network and Information Security-Richtlinie, kurz NIS2, dient zur Stärkung der Cyberresilienz kritischer und wichtiger Infrastrukturen im öffentlichen wie privaten Sektor innerhalb der EU. Konkret beinhaltet die aktualisierte Richtlinie verschärfte Maßnahmen und Meldepflichten bei IT-Sicherheitsvorfällen für zahlreiche Unternehmen.
Seit dem 6. Dezember 2025 ist die NIS2-Richtlinie nun offiziell rechtskräftig in Deutschland. Mit NIS2 tritt der direkte Nachfolger der bisherigen Network and Information Security-Richtlinie in Kraft. Was früher rund 4.500 Organisationen betraf, weitet sich nun auf etwa 29.500 aus. Damit beginnt in Deutschland eine neue Phase der Cybersicherheit.
Von der Neuerung sind deutlich mehr Branchen und Unternehmen betroffen, als dies bei der ersten EU-Richtlinie für Netzwerk- und Informationssicherheit der Fall war. Unternehmen sind außerdem in der Verantwortung, selbständig zu prüfen, ob sie von NIS2 betroffen sind.
In der Mehrzahl handelt es sich um mittlere und große Unternehmen. Welche Branchen konkret betroffen sind und welcher der beiden neuen Kategorien sie angehören, können Sie in unserem Blogpost zum Thema NIS2 genau nachlesen. Außerdem bietet das BSI (Bundesamt für Sicherheit in der Informationstechnik) eine praktische Betroffenheitsprüfung mit Fragen, die Ihnen helfen, Ihr Unternehmen einzuordnen.
Neu bei NIS2 sind vor allem die empfindlichen Strafen bei Verstößen und die verschärften Fristen und Anforderungen zur Meldung von IT-Sicherheitsvorfällen. Dazu wurden drei Zeitfenster erhoben, innerhalb derer es konkrete Auflagen für die Dokumentation gibt.
Was genau es zu tun gilt im Falle eines IT-Sicherheitsvorfalls und wie viel Zeit Ihr Unternehmen dazu hat, können Sie in unserem Blogpost zum Thema NIS2 genau nachlesen.

Actualités d'Athereon GRC
Inspirez-vous des meilleures pratiques des autres ou restez simplement informé.
Livres blancs
Nos livres blancs proposent une sélection de documents instructifs traitant des dernières évolutions et des enjeux actuels dans le domaine de la GRC. Téléchargez nos livres blancs pour obtenir des informations précieuses et rester toujours informé.

Blog
Sur notre blog, vous trouverez en permanencedes articles actualisés sur les directives pertinentes, les modificationslégislatives et les développements récents en matière de conformité. Nous vousproposons également des aperçus intéressants de notre entreprise.
Webinaires
Grâce à nos webinaires, vous avez la possibilité de vous informer lors de formations régulières sur des thèmes généraux liés à la conformité, sur les nouveautés réglementaires ou sur les mises à jour de notre logiciel. Toujours pertinent, toujours à jour.
