

Réussir la `mise en œuvre de NIS 2` avec Athereon GRC (logiciel NIS 2)

Plus de 200 clients nous font confiance
Une solution `distinguée`
Doté d’un système de management de la sécurité de l'information conforme à NIS 2.


Maîtriser les obligations de notification
Notre logiciel vous propose des workflows intégrés pour des notifications d'incidents automatisées et dans les délais, avec une détection et une évaluation automatisées des incidents de sécurité conformément à la législation relative à la transposition de NIS 2 en Allemagne. La surveillance en temps réel vous aide à respecter en continu les obligations de notification. Réduisez la charge manuelle grâce à des processus et interfaces prédéfinis.


Répondre automatiquement aux exigences
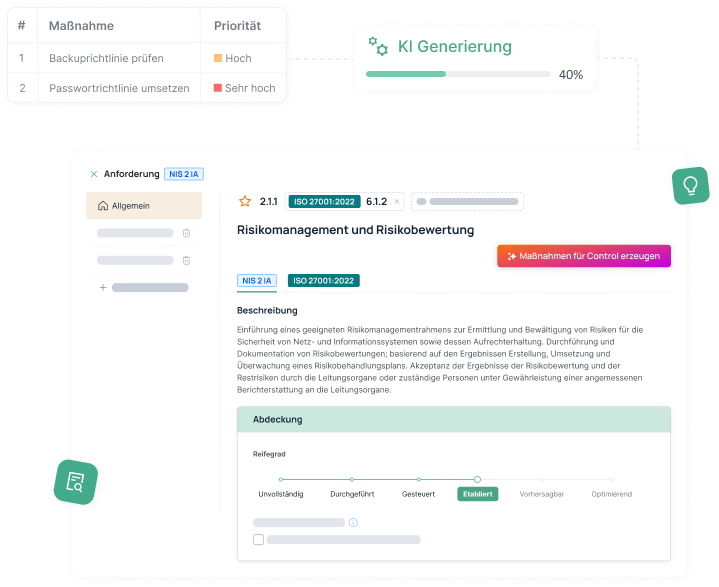
Grâce à notre logiciel NIS 2, vous pouvez satisfaire automatiquement 70 % des exigences et gagner un temps précieux. Notre logiciel permet l'intégration complète des exigences NIS 2 en tant que standard de conformité applicable. De plus, un mapping préconfiguré vers d'autres normes (par exemple ISO 27001) vous aide à étendre sans effort les structures SMSI existantes. L'intégration directe dans les processus de conformité existants garantit, avec un effort supplémentaire minimal, que vous pouvez conserver vos processus habituels lors de la mise en œuvre de NIS2. Notre plateforme SMSI complète offre tous les outils nécessaires à la mise en œuvre et à l'opérationnalisation à long terme des processus. Grâce à une documentation et un suivi sans faille, votre risque de conformité est ainsi considérablement réduit.

Processus de sécurité structurés et pilotage centralisé
La gestion intégrée de la conformité d'Athereon GRC vous garantit le respect des exigences NIS 2, tandis que les analyses de risques automatisées et la surveillance en temps réel détectent pour vous les menaces potentielles à un stade précoce. De plus, la documentation probante exhaustive garantit à tout moment que toutes les exigences des autorités de régulation sont respectées. Avec les Smart Questionnaires d'Athereon GRC, vous avez également la possibilité d'automatiser les audits fournisseurs et de réduire considérablement la charge de travail associée. Une plateforme unifiée pour le SMSI et le PCA – pour renforcer votre cyber-résilience.

Combler les lacunes avec LAiKA
L'agente d’IA générative LAiKA peut vous accompagner en tant qu'assistante pour le respect des exigences, automatiser les workflows, identifier les risques et vous aider à formuler des politiques, afin de mettre en œuvre la directive NIS 2 en un temps record. L'IA personnalisable et intégrée vous offre en un clic une meilleure visibilité sur les dépendances, les tâches à venir, la gestion des audits ou les exigences standard. LAiKA utilise un LLM (Large Language Model) allemand et a été entièrement développée par nos soins. Ainsi, vos données restent sécurisées et ne quittent jamais nos serveurs.
Pourquoi les `entreprises leaders` privilégient notre logiciel NIS2
Les organisations qui font confiance à notre technologie.


„ Grâce à l'utilisation d'Athereon GRC, nous avons pu relier les exigences des différentes normes (ISO 27001, ISO 27017, ISO 27018, BSI C5, ISO 27701) et ainsi les traiter à un seul endroit. Les efforts nécessaires à la gestion des exigences respectives issues de ces normes et standards, ainsi que la complexité qui y est habituellement associée, ont été considérablement réduits grâce à l'utilisation d'Athereon GRC. Je souhaite mettre en avant deux points en particulier : 1) Un échange toujours ouvert concernant les souhaits des clients et les demandes de fonctionnalités. Celles-ci sont généralement mises en œuvre très rapidement. 2) Le soutien toujours rapide et compétent de l'équipe d'assistance. Un grand merci à l'équipe Athereon GRC pour cette collaboration ! “
Mettre en œuvre NIS 2 dès maintenant
Nous vous apportons la sécurité nécessaire pour vos processus soumis à des délais critiques. Effectuez dès maintenant une analyse d'applicabilité.
Des `fonctionnalités` sur mesure avec notre outil NIS 2
Conçu pour répondre efficacement aux exigences de la NIS2.
Vos `avantages` avec Athereon GRC
Notre solution de conformité adaptée à la NIS2.

Workflows
Une plateforme complète pour des implémentations NIS 2 complexes, dotée de tous les outils nécessaires et de workflows intelligemment intégrés, pour une gestion de la conformité organisée et collaborative.

Implication de toutes les parties prenantes
Mettez en place une mise en réseau continue pour les collaborateurs, services, fournisseurs concernés ainsi que pour les équipes d'audit internes et externes. Optimisez ainsi la collaboration aussi bien au sein des équipes qu'avec les parties externes/fournisseurs.

Reporting automatisé
Générez, en cas d'incidents de sécurité, des rapports structurés et complets en un clic. Vous respectez ainsi sans difficulté les obligations de notification renforcées prévues par la NIS 2 et gérez avec précision de précieuses ressources dans la gestion des menaces. Pour de meilleurs résultats, quand cela compte vraiment.

Toujours à jour
Athereon GRC actualise automatiquement les données de tous les frameworks, met en permanence à votre disposition les versions actuelles et requises des normes et les relie à leurs versions précédentes, afin que vous puissiez vous concentrer sur leur mise en œuvre et leur respect. Vous respectez ainsi à tout moment et avec précision les réglementations en vigueur – de manière différenciée selon les différents niveaux organisationnels et sites.

Une plateforme, plusieurs standards
Grâce à l'Advanced Mapping d'Athereon GRC, vous regroupez sans effort les exigences convergentes telles que NIS 2 et ISO 27001. Vous profitez ainsi de précieuses synergies et réduisez considérablement votre charge de travail.

Des organisations complexes représentées simplement
Appliquez les exigences NIS 2 précises de manière individuelle à des sites ou à des actifs spécifiques. Pour cela, enregistrez votre documentation précise, vos justificatifs et exceptions, et affichez votre degré de maturité NIS2 exact à travers différentes vues transversales.

Informations en temps réel
Profitez de la surveillance continue basée sur notre modèle 360° en temps réel spécialement conçu pour NIS 2, pour superviser à tout moment l'ensemble de votre conformité NIS2 et réagir rapidement aux évolutions.

Maîtriser les audits
Grâce à des fonctionnalités adaptées à chaque discipline, à des rapports complets et à des analyses détaillées, vous maîtrisez chaque audit NIS 2 et gardez tous les résultats en vue. Notre solution propose des rappels automatiques et un suivi structuré, afin de garantir que toutes les exigences d'audit soient satisfaites efficacement.

Made in Germany
Athereon GRC a été développé en Allemagne et est hébergé en Allemagne – vos données ne quittent donc jamais les serveurs européens et ne sont à aucun moment transférées hors de l’UE. Cela qualifie Athereon GRC comme un logiciel adapté aux organisations d'infrastructures critiques et à d'autres qui traitent des données sensibles et accordent une grande importance à des normes de sécurité élevées. Le logiciel est en outre entièrement disponible en allemand et en anglais.
`Témoignages de réussite` de nos clients
Découvrez ici comment nous simplifions la conformité pour des entreprises comme la vôtre.




Vers votre logiciel NIS 2 en `3 étapes`
Votre transformation numérique peut aller vite. Très vite.

1. Premier échange sans engagement sur NIS 2
Découvrez la différence d'un service client d'excellence, adapté à vos besoins spécifiques. Nous sommes à votre disposition à tout moment, vous offrons des perspectives passionnantes sur la mise en œuvre ainsi qu'un aperçu approfondi de notre logiciel.

2. Compte de démonstration sans frais
Après ce premier échange, nous mettons volontiers à votre disposition une version de démonstration de notre logiciel, dans laquelle vous pouvez naviguer en toute autonomie et découvrir en pratique, à votre rythme, les avantages d'Athereon GRC.

3. Mise en œuvre efficace
Grâce à notre offre de services complète couvrant l'onboarding, la migration et la personnalisation, vous êtes prêt en quelques semaines à piloter vos processus GRC de manière numérique avec Athereon GRC. Vous bénéficiez à tout moment de l'accompagnement d'un(e) Onboarding Manager dédié(e).
Lancez votre transformation GRC
Nous vous accompagnons avec plaisir.

Tout l’univers de la `sécurité des réseaux et de l'information`
Intégrations, services professionnels et formations.

Services professionnels
Nos équipes de conseil expérimentées vous accompagnent de manière personnalisée lors du déploiement de la plateforme au sein de votre organisation. Nous vous aidons également à intégrer intelligemment Athereon GRC dans vos processus de travail existants.
Intégrations
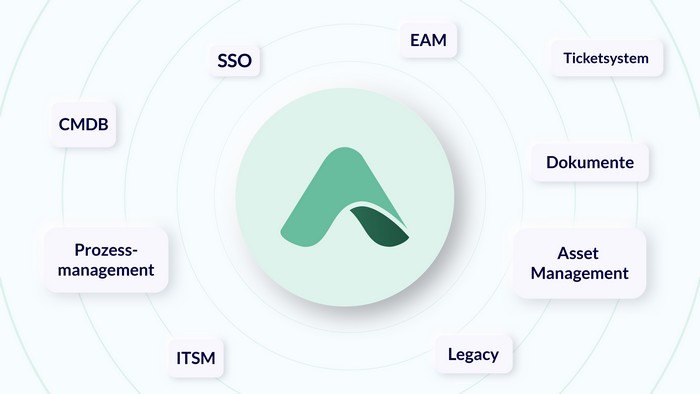
Grâce à sa puissante API REST, Athereon GRC s'intègre parfaitement à votre environnement informatique. Que ce soit via des intégrations existantes ou sur mesure, vous accédez à toutes les données et informations nécessaires à vos processus GRC.

Formations
Pour une utilisation efficace d'Athereon GRC, nos experts forment votre équipe. Grâce à des approches issues des bonnes pratiques, nous assurons une représentation optimale de vos processus dans le système ou le développement d'un savoir-faire interne en matière de governance, risk et compliance.
Ces organisations ne prennent `aucun risque`
Notre logiciel utilisé par nos clients.

FAQs
Obtenez des réponses détaillées aux questions les plus fréquemment posées.
Die zweite Fassung der Network and Information Security-Richtlinie, kurz NIS2, dient zur Stärkung der Cyberresilienz kritischer und wichtiger Infrastrukturen im öffentlichen wie privaten Sektor innerhalb der EU. Konkret beinhaltet die aktualisierte Richtlinie verschärfte Maßnahmen und Meldepflichten bei IT-Sicherheitsvorfällen für zahlreiche Unternehmen.
Seit dem 6. Dezember 2025 ist die NIS2-Richtlinie nun offiziell rechtskräftig in Deutschland. Mit NIS2 tritt der direkte Nachfolger der bisherigen Network and Information Security-Richtlinie in Kraft. Was früher rund 4.500 Organisationen betraf, weitet sich nun auf etwa 29.500 aus. Damit beginnt in Deutschland eine neue Phase der Cybersicherheit.
Von der Neuerung sind deutlich mehr Branchen und Unternehmen betroffen, als dies bei der ersten EU-Richtlinie für Netzwerk- und Informationssicherheit der Fall war. Unternehmen sind außerdem in der Verantwortung, selbständig zu prüfen, ob sie von NIS2 betroffen sind.
In der Mehrzahl handelt es sich um mittlere und große Unternehmen. Welche Branchen konkret betroffen sind und welcher der beiden neuen Kategorien sie angehören, können Sie in unserem Blogpost zum Thema NIS2 genau nachlesen. Außerdem bietet das BSI (Bundesamt für Sicherheit in der Informationstechnik) eine praktische Betroffenheitsprüfung mit Fragen, die Ihnen helfen, Ihr Unternehmen einzuordnen.
Neu bei NIS2 sind vor allem die empfindlichen Strafen bei Verstößen und die verschärften Fristen und Anforderungen zur Meldung von IT-Sicherheitsvorfällen. Dazu wurden drei Zeitfenster erhoben, innerhalb derer es konkrete Auflagen für die Dokumentation gibt.
Was genau es zu tun gilt im Falle eines IT-Sicherheitsvorfalls und wie viel Zeit Ihr Unternehmen dazu hat, können Sie in unserem Blogpost zum Thema NIS2 genau nachlesen.

Actualités d'Athereon GRC
Inspirez-vous des meilleures pratiques des autres ou restez simplement informé.
Livres blancs
Nos livres blancs proposent une sélection de documents instructifs traitant des dernières évolutions et des enjeux actuels dans le domaine de la GRC. Téléchargez nos livres blancs pour obtenir des informations précieuses et rester toujours informé.

Blog
Sur notre blog, vous trouverez en permanencedes articles actualisés sur les directives pertinentes, les modificationslégislatives et les développements récents en matière de conformité. Nous vousproposons également des aperçus intéressants de notre entreprise.
Webinaires
Grâce à nos webinaires, vous avez la possibilité de vous informer lors de formations régulières sur des thèmes généraux liés à la conformité, sur les nouveautés réglementaires ou sur les mises à jour de notre logiciel. Toujours pertinent, toujours à jour.
