

Devenir conforme à DORA : de manière `efficace` et `traçable` (logiciel DORA)
✓ contient tous les outils liés à DORA
✓ y compris un agent IA pour une mise en œuvre et une conformité assistées
✓ entièrement mappé au règlement DORA avec toutes les aides à la mise en œuvre
✓ déjà déployé au sein d'entreprises soumises à DORA
Intégrez également d'autres référentiels sans effort et automatisez les exigences et mesures existantes pour une efficacité maximale.

Plus de 200 clients nous font confiance
Une solution `distinguée`
Avec tous les outils nécessaires pour un système de management de la sécurité de l'information conforme à DORA.


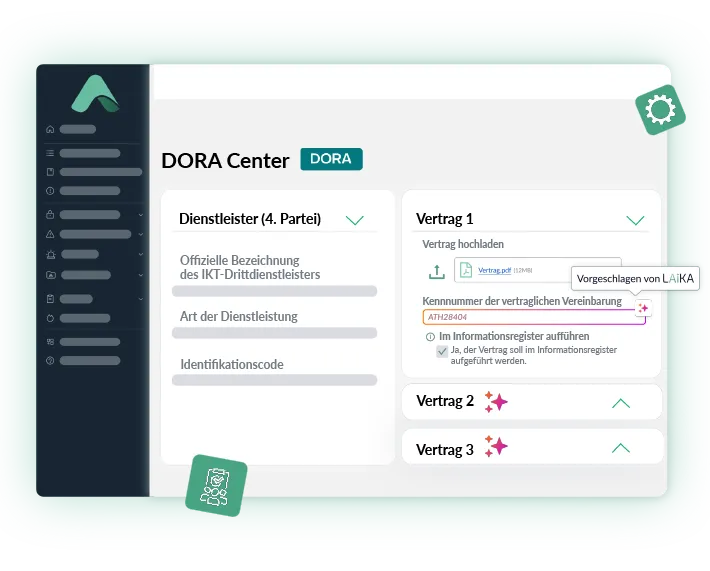
Coordination des fournisseurs
Automatisez votre gestion des risques fournisseurs et bénéficiez de processus fiables :
✓ Élimine les listes manuelles et les incohérences
✓ Registre d'information en un clic
✓ Classification univoque des tiers de rang 4 (quatrièmes parties), y compris le code d'identification
✓ Liaison des contrats avec le registre d'information
✓ Réduction des risques grâce à la transparence et aux fonctionnalités conformes à DORA

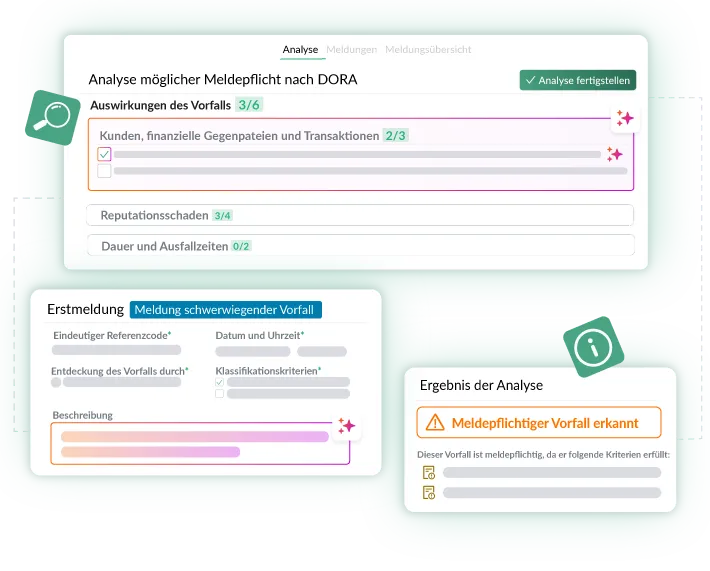
Traitement des incidents
Mettez fin à l'incertitude concernant les obligations de notification DORA grâce à des procédures claires :
✓ Analyse automatique des seuils pertinents
✓ Classification claire des incidents en matière d'obligation de déclaration
✓ Déclarations initiales et finales accompagnées
✓ Critères de classification précis, y compris la reclassification
✓ Rapide, conforme, à l'épreuve des audits
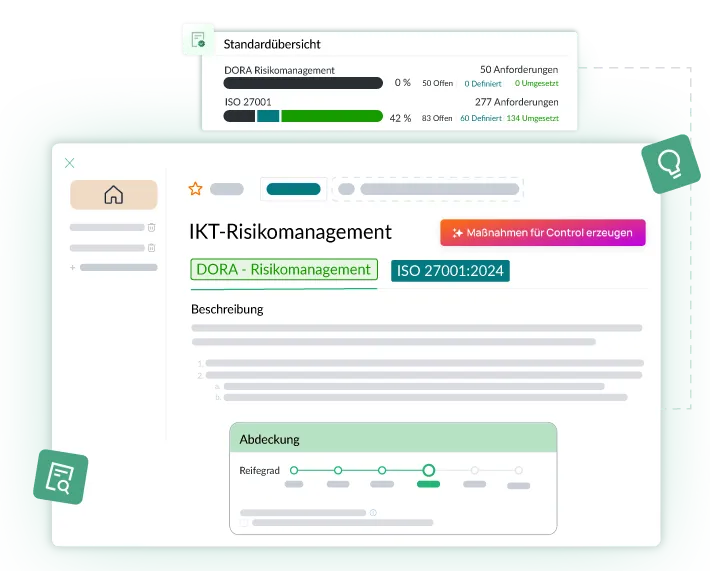
Garantie de la conformité
Portez votre conformité au niveau DORA sans effort grâce à Athereon GRC :
✓ Toutes les exigences DORA pertinentes intégrées
✓ Extension des cadres existants tels que NIS2 ou ISO 27001
✓ Élimination des doublons et des lacunes
✓ Vue d'ensemble complète de votre statut de conformité – à tout moment


Maîtriser la `mise en œuvre de DORA`
Tous les avantages en un coup d'œil.

Workflows
Une plateforme complète pour des implémentations DORA complexes, dotée de tous les outils nécessaires et de workflows intelligemment intégrés. Pour une gestion de la conformité organisée et collaborative.

Implication de toutes les parties prenantes
Mettez en place une mise en réseau transversale pour les collaborateurs, services, fournisseurs concernés ainsi que pour les équipes d'audit internes et externes. Optimisez ainsi la collaboration aussi bien au sein des équipes qu'avec les parties externes/fournisseurs.

Reporting automatisé
Générez, en cas d'incidents de sécurité, des rapports structurés et complets en un clic. Vous respectez ainsi sans difficulté les obligations de notification prévues par la DORA et gérez avec précision de précieuses ressources dans la gestion des menaces. Pour les meilleurs résultats, quand cela compte vraiment.

Toujours à jour
Athereon GRC actualise automatiquement les données de tous les frameworks, met en permanence à votre disposition les versions actuelles et requises des normes et les relie à leurs versions précédentes, afin que vous puissiez vous concentrer sur leur mise en œuvre et leur respect. Vous respectez ainsi à tout moment et avec précision les réglementations en vigueur – de manière différenciée selon les différents niveaux organisationnels et sites.

Une plateforme, plusieurs standards
Grâce à l'Advanced Mapping d'Athereon GRC, vous regroupez sans effort les exigences convergentes telles que NIS2 et ISO 27001. Vous profitez ainsi de précieuses synergies et réduisez considérablement votre charge de travail.

Des organisations complexes représentées simplement
Appliquez les exigences DORA précises de manière individuelle à des sites ou à des actifs spécifiques. Déposez à cet effet votre documentation précise, vos justificatifs et vos exceptions. Faites afficher votre niveau exact de maturité DORA à travers différentes vues transversales.

Informations en temps réel
Profitez de la surveillance continue basée sur notre modèle 360° en temps réel spécialement conçu pour DORA, pour superviser à tout moment l'ensemble de votre conformité DORA et réagir rapidement aux évolutions.

Maîtriser les audits
Grâce à des fonctionnalités adaptées à chaque discipline, à des rapports complets et à des analyses détaillées, vous maîtrisez chaque audit DORA et gardez tous les résultats en vue. Notre solution propose des rappels automatiques et un suivi structuré, afin de garantir que toutes les exigences d'audit soient satisfaites efficacement.

Made in Germany
Athereon GRC est entièrement développé, exploité et maintenu en Allemagne. Nous conjuguons ainsi les plus hauts standards de qualité avec la sécurité juridique et technique.
`Témoignages de réussite` de nos clients
Découvrez ici comment nous simplifions la conformité pour des entreprises comme la vôtre.




Vers votre logiciel DORA en `3 étapes`
Votre transformation numérique peut aller vite. Très vite.

1. Premier échange sans engagement
Découvrez la différence d'un service client d'excellence, adapté à vos besoins spécifiques. Nous sommes à votre disposition à tout moment, vous offrons des perspectives passionnantes sur la mise en œuvre ainsi qu'un aperçu approfondi de notre logiciel.

2. Compte de démonstration sans frais
Après ce premier échange, nous mettons volontiers à votre disposition une version de démonstration de notre logiciel, dans laquelle vous pouvez naviguer en toute autonomie et découvrir en pratique, à votre rythme, les avantages d'Athereon GRC.

3. Mise en œuvre efficace
Grâce à notre offre de services complète couvrant l'onboarding, la migration et la personnalisation, vous êtes prêt en quelques semaines à piloter vos processus GRC de manière numérique avec Athereon GRC. Vous bénéficiez pour cela de l’accompagnement d'un(e) Onboarding Manager dédié(e) et expert(e).
Lancez votre transformation GRC
Nous vous accompagnons avec plaisir.

Tout l’univers de la `conformité DORA`
Intégrations, services professionnels et formations.

Services professionnels
Nos équipes de conseil expérimentées vous accompagnent de manière personnalisée lors du déploiement de la plateforme au sein de votre organisation. Nous vous aidons également à intégrer intelligemment Athereon GRC dans vos processus de travail existants.
Intégrations
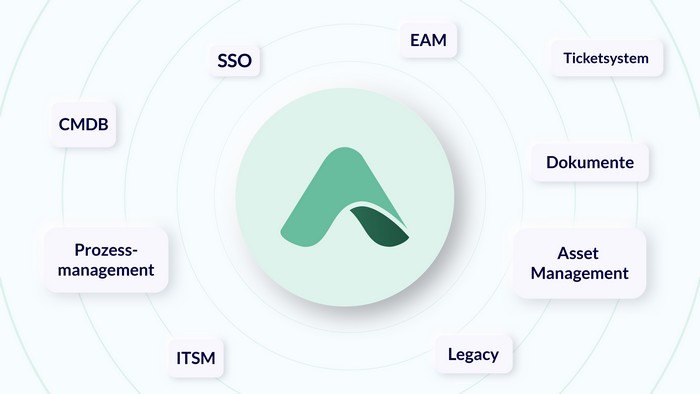
Grâce à sa puissante API REST, Athereon GRC s'intègre parfaitement à votre environnement informatique. Que ce soit via des intégrations existantes ou sur mesure, vous accédez à toutes les données et informations nécessaires à vos processus GRC.

Formations
Pour une utilisation efficace d'Athereon GRC, nos experts forment votre équipe. Grâce à des approches issues des bonnes pratiques, nous assurons une représentation optimale de vos processus dans le système ou le développement d'un savoir-faire interne en matière de governance, risk et compliance.
Ces organisations ne prennent `aucun risque`
Notre logiciel utilisé par nos clients.

FAQs
Obtenez des réponses détaillées aux questions les plus fréquemment posées.
Bei der DORA-Verordnung (Digital Operational Resilience Act) handelt es sich um von der Europäischen Union festgelegte, umfassende Anforderungen an die digitale operationale Resilienz für den gesamten Finanzsektor. Die Verordnung findet seit dem 17. Januar 2025 Anwendung in Deutschland.
Die ehemals in Deutschland verbindlichen Bankaufsichtlichen Anforderungen an die IT (BAIT), herausgegeben durch die Bundesanstalt für Finanzdienstleistungsaufsicht, wurden im Januar 2025 in großen Teilen von der EU-weiten DORA-Verordnung abgelöst. Die Übergangsfrist für später zur DORA hinzugefügte Finanzunternehmen läuft am 1. Januar 2027 aus, was DORA zum primären Anforderungskatalog für betroffene Organisationen macht.
Die DORA-Verordnung betrifft alle Finanzunternehmen im Europäischen Wirtschaftsraum. Dazu zählen unter anderem Kredit- und Zahlungsinstitute, Versicherungsunternehmen und -vermittler sowie Wertpapierfirmen. Außerdem Kontoinformationsdienstleister, E-Geld-Institute, Anbieter von Krypto-Dienstleistungen, Verwaltungsgesellschaften, Ratingagenturen, Verbriefungsregister, Einrichtungen der betrieblichen Altersversorgung und viele weitere Unternehmen. In Teilen sind auch die IT-Dienstleister (z. B. Clouddienstleister) dieser Unternehmen von der DORA-Verordnung betroffen. EU-weit gelten die Anforderungen von DORA für mehr als 22.000 Organisationen.
Athereon GRC unterstützt Ihr Unternehmen umfassend bei der Umsetzung der DORA-Anforderungen. Unsere Plattform bietet integrierte Module für unterschiedliche GRC Bereiche, so auch ISMS nach DORA:
- IKT-Risikomanagement: Erfassung und Bewertung von IKT-bezogenen Risiken gemäß einem standardisierten Risikomanagementprozess. Verknüpfung mit Assets, Schwachstellen und Maßnahmen über ein zentrales Steuerungssystem.
- Vorfallmanagement: Dokumentation, Klassifikation und Bearbeitung von Sicherheitsvorfällen inkl. Eskalationsmechanismen, Ursachenanalyse und Reportingfunktionen.
- Resilienz- und Kontinuitätsmanagement: Abbildung von BCM-Prozessen zur Sicherstellung kritischer Geschäftsprozesse und Notfallverfahren gemäß ISO 22301.
- Drittparteienmanagement: Integration von Dienstleistern in das Risiko- und Kontrollsystem inkl. Bewertung und Überwachung ausgelagerter IKT-Dienstleistungen.
- Prüfbarkeit und Governance: Revisionssichere Dokumentation, Reporting auf Managementebene, Audit-Trails sowie Unterstützung bei der Erstellung von DORA-konformen Berichten für Aufsichtsbehörden.
Die flexible Konfigurierbarkeit von Athereon GRC ermöglicht eine passgenaue Abbildung Ihrer Governance-Strukturen und ein durchgängiges Kontrollframework zur Sicherstellung der digitalen Betriebsstabilität nach DORA.

Actualités d'Athereon GRC
Inspirez-vous des meilleures pratiques des autres ou restez simplement informé.
Livres blancs
Nos livres blancs proposent une sélection de documents instructifs traitant des dernières évolutions et des enjeux actuels dans le domaine de la GRC. Téléchargez nos livres blancs pour obtenir des informations précieuses et rester toujours informé.

Blog
Sur notre blog, vous trouverez en permanencedes articles actualisés sur les directives pertinentes, les modificationslégislatives et les développements récents en matière de conformité. Nous vousproposons également des aperçus intéressants de notre entreprise.
Webinaires
Grâce à nos webinaires, vous avez la possibilité de vous informer lors de formations régulières sur des thèmes généraux liés à la conformité, sur les nouveautés réglementaires ou sur les mises à jour de notre logiciel. Toujours pertinent, toujours à jour.
