

`CRA-Umsetzung` mit Athereon GRC meistern (Cyber Resilience Act)
Verbinden Sie auch weitere Frameworks mühelos und automatisieren Sie bestehende Anforderungen und Maßnahmen für maximale Effizienz.

Über 200+ Kunden vertrauen uns









Ausgezeichnete Lösung
Mit CRA-gerechtem Compliance Management für Produkte mit digitalen Elementen.


Cybersicherheit mitdenken
Der CRA verlangt, dass Cybersicherheit bereits in der Produktentwicklung verankert wird. Nach den Grundsätzen „Secure by Design" und „Secure by Default" müssen Produkte von Beginn an sicher konzipiert und mit sicheren Standardeinstellungen ausgeliefert werden – von der Datenverschlüsselung bis zum Verbot schwacher Standardpasswörter.
Mit Athereon GRC dokumentieren Sie diese Anforderungen strukturiert: Das integrierte Risikomanagement ermöglicht die vorgeschriebene Risikobewertung bereits in der Entwicklungsphase, während die Maßnahmenverfolgung sicherstellt, dass Secure-by-Design-Prinzipien nicht nur geplant, sondern auch nachgewiesen werden.


Schwachstellenmanagement automatisiert steuern
Der CRA verpflichtet Hersteller zur Erstellung einer „Software Bill of Materials" (SBOM) als detaillierte Übersicht aller im Produkt verwendeten Softwarekomponenten. Diese muss intern gepflegt werden, ergänzt durch aktives Schwachstellenhandling sowie Sicherheitsupdates.
Athereon GRC macht diese Anforderungen operativ umsetzbar: Im Assetmanagement erfassen und strukturieren Sie sämtliche Softwarekomponenten und deren Abhängigkeiten. Das integrierte Dokumentenmanagement sorgt für eine revisionssichere SBOM-Pflege. Durch die direkte Verknüpfung von Assets, Risiken und Maßnahmen behalten Sie dabei den gesamten Produktlebenszyklus von der ersten Komponente bis zur letzten Schwachstellenmeldung im Blick.

Konformitätsbewertung meistern & Meldepflichten einhalten
Das CE-Kennzeichen umfasst künftig auch Cybersicherheitsanforderungen mit unterschiedlichen Konformitätsbewertungsverfahren je nach Produktkategorie. Parallel treten ab September 2026 gestaffelte Meldepflichten in Kraft.
Athereon GRC deckt beides in einer Plattform ab: Im Compliance Management dokumentieren Sie Ihre Konformitätsbewertung strukturiert – ob Modul A, B+C oder H. Das Auditmanagement bereitet Sie gezielt auf Prüfungen durch notifizierte Stellen vor. Mit den vordefinierten Reporting-Workflows erstellen Sie außerdem fristgerechte Vorfallsmeldungen für die ENISA-Meldeplattform auf Knopfdruck.

Lücken schließen mit LAiKA
Automatisieren Sie Ihr GRC-Management mit der KI-Agentin LAiKA. Durch intelligente Workflows und Automatisierung unterstützt die agentische KI bei allen GRC-Aufgaben, von der Erstellung technischer Dokumentationen gem. CRA-Anhang II über Formulierung nach Sicherheitsrichtlinien nach Secure-by-Design bis hin zur Identifikation von Compliance-Lücken in Ihrer CRA-Umsetzung. LAiKA verwendet ein deutsches LLM und wird vollständig in Deutschland entwickelt und gehostet.
Warum `führende Unternehmen` unsere CRA-Software bevorzugen
Organisationen, die auf unsere Technologie vertrauen.
„Durch den Einsatz von Athereon GRC konnten wir die Anforderungen der verschiedenen Standards (ISO 27001, ISO 27017, ISO 27018,BSI C5, ISO 27701) miteinander verknüpfen und somit nurmehr an einer Stelle bearbeiten. Der Aufwand für die Pflege der jeweiligen Anforderungen aus diesen Standards und Normen und die damit normalerweise einhergehende Komplexität haben sich durch den Einsatz von Athereon GRC signifikant reduziert. Zwei Punkte möchte ich besonders hervorheben: 1) Der jederzeit offene Austausch bezüglich Kundenwünsche und Feature-Requests. Diese werden in der Regel sehr zeitnahumgesetzt. 2) Die immer schnelle und kompetente Unterstützung durch das Support-Team. Vielen Dank an das Athereon GRC-Team für die Zusammenarbeit!“


Jetzt CRA umsetzen
Die Anwendung des CRA erfolgt schrittweise bis Ende 2027.
Beginnen Sie jetzt mit der strukturierten Vorbereitung.
Passgenaue `Funktionalität` mit unserem CRA-Tool
Entwickelt, um die Anforderungen des Cyber Resilience Act effizient zu erfüllen.
(gemäß EU-Verordnung)
Ihre `Vorteile` bei Athereon GRC
Unsere CRA-gerechte Compliance-Lösung.

Workflows
Eine umfassende Plattform für komplexe CRA-Implementierungen mit allen notwendigen Tools und intelligent integrierten Workflows für ein organisiertes und kollaboratives Compliance Management.

Einbinden aller Stakeholder
Gestalten Sie eine durchgängige Vernetzung für relevante Mitarbeitende, Abteilungen, Zulieferer sowie interne und externe Auditteams. Optimieren Sie so die Zusammenarbeit sowohl innerhalb der Teams als auch mit externen Parteien/Lieferanten.

Automatisiertes Reporting
Verwalten Sie Ihre „Software Bill of Materials“ direkt in Athereon GRC und erstellen Sie Reportings auf Knopfdruck. Verknüpfen Sie für ein wirksames Schwachstellenhandling über den gesamten Supportzeitraum Softwarekomponenten mit Assets, Risiken und Schwachstellen.

Auf dem neuesten Stand
Athereon GRC aktualisiert die Daten aller Frameworks automatisch, stellt Ihnen stets die benötigten und aktuellen Versionen der Normen zur Verfügung und verlinkt diese mit den Vorgängerversionen, sodass Sie sich auf deren Umsetzung und Einhaltung konzentrieren können. So halten Sie jederzeit die aktuellen Regularien exakt ein – differenziert für unterschiedliche Organisationsebenen und Standorte.

Eine Plattform, mehrere Standards
Durch das Advanced Mapping von Athereon GRC vereinen Sie mühelos deckungsgleiche Anforderungen wie bspw. CRA, ISO 27001, NIS2, IEC 62443 oder harmonisierte Normen. Profitieren Sie von Synergien, wenn Sie bereits CE-Nachweisprozesse kennen.

Gestaffelte Meldepflichten abdecken
Vordefinierte Workflows für die CRA-Meldepflichten: 24-Stunden-Frühwarnung, 72-Stunden-Ergänzung und Abschlussbericht. So melden Sie aktiv ausgenutzte Schwachstellen fristgerecht an die ENISA-Meldeplattform.

Echtzeiteinblicke
Nutzen Sie die kontinuierliche Überwachung auf Basis unseres 360-Grad-Echtzeitmodells, um jederzeit Ihre gesamte CRA-Compliance zu überwachen und schnell auf Veränderungen – etwa neue Schwachstellen oder geänderte Normen – zu reagieren.

Audits meistern
Mit disziplingerechten Funktionen meistern Sie sowohl die Selbstbewertung (Modul A) als auch Prüfungen durch notifizierte Stellen (Modul B+C, H). Automatische Erinnerungen und strukturierte Nachverfolgung sorgen dafür, dass alle Prüfanforderungen effizient erfüllt werden.

Made in Germany
Athereon GRC wurde in Deutschland entwickelt und wird in Deutschland gehostet – Ihre Daten verlassen also niemals inländische Server. Das qualifiziert Athereon GRC als geeignete Software für Hersteller, die mit sensiblen Produktdaten arbeiten.Verfügbar in Deutsch und Englisch.
`Erfolgsgeschichten` unserer Kunden
Erfahren Sie hier, wie wir Compliance für Unternehmen wie Ihres vereinfachen.

Die Zusammenarbeit mit Athereon GRC und Einführung von Athereon als ISMS und Dokumentenmanagementsystem war für uns ein voller Erfolg. Besonders beeindruckt hat uns die Kombination aus Fachkompetenz, praxisnahen Lösungen und einer partnerschaftlichen Zusammenarbeit auf Augenhöhe, die genug Freiraum zur Mitgestaltung von Athereon gibt. Wir empfehlen Athereon GRC uneingeschränkt weiter – als zuverlässigen, kompetenten Partner, der Prozesse nachhaltig voranbringt und verbessert.

"Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat."

„Wir schätzen insbesondere die Art, Anforderungen kompetent, offen, kritisch und lösungsorientiert zu diskutieren und umzusetzen. Dies ist unseren Erfahrungen nach nicht selbstverständlich.“


„Mit Athereon GRC haben wir die Herausforderungen der TISAX®-Zertifizierung bewältigt. Die Benutzerfreundlichkeit und die umfassenden Funktionalitäten der Software haben uns geholfen, alle Anforderungen effizient und über unsere verschiedenen Standorte hinweg koordiniert zu erfüllen. Der Support, den wir von Athereon GRC erhalten haben, war hervorragend und hat uns dabei unterstützt, das Projekt erfolgreich abzuschließen.“


„Die Zusammenarbeit mit Athereon GRC war sowohl in der Projekteinführung als auch in der laufenden Nutzung sehr unkompliziert. Es gab immer einen kompetenten Ansprechpartner. Auftretende Probleme wurden und werden nach Meldung zeitnah beseitigt und Fragen zu bestimmten Funktionen von Athereon GRC wurden immer schnell beantwortet. Außerdem werden Ideen für neue Funktionen oder Verbesserungsvorschläge mit großem Interesse aufgenommen und dann in einem zukünftigen Release veröffentlicht. Als größten Vorteil bzw. Stärke haben wir die unbürokratische, kundennahe Zusammenarbeit schätzen gelernt, die wir bei anderen Anbietern doch mitunter vermissen. Besonders gefallen uns auch die seit einiger Zeit veröffentlichten Videos zu Athereon GRC. Das Produkt Athereon GRC kann für Verwaltungen des öffentlichen Dienstes unserer Größenordnung durchaus weiterempfohlen werden.“

„Die Zusammenarbeit mit Athereon GRC bei der Einführung unseres Informationssicherheitsmanagementsystems war für uns als Werkstatt für behinderte Menschen sehr wertvoll. Als soziale Einrichtung liegt unser Hauptaugenmerk auf der Arbeit mit den Menschen. Umso wichtiger war für uns ein Partner, der uns praxisnah und verständlich bei den Anforderungen an ein ISMS unterstützt. Mit Athereon haben wir ein junges, engagiertes Team aus Saarbrücken an unserer Seite, das auf Augenhöhe arbeitet und unsere Rahmenbedingungen gut versteht. Dank der strukturierten und pragmatischen Unterstützung konnten wir die aktuellen Anforderungen an Informationssicherheit erfolgreich umsetzen. Athereon ist für uns ein kompetenter und verlässlicher Partner, den wir gerne weiterempfehlen.“

Die Zusammenarbeit mit Athereon GRC und Einführung von Athereon als ISMS und Dokumentenmanagementsystem war für uns ein voller Erfolg. Besonders beeindruckt hat uns die Kombination aus Fachkompetenz, praxisnahen Lösungen und einer partnerschaftlichen Zusammenarbeit auf Augenhöhe, die genug Freiraum zur Mitgestaltung von Athereon gibt. Wir empfehlen Athereon GRC uneingeschränkt weiter – als zuverlässigen, kompetenten Partner, der Prozesse nachhaltig voranbringt und verbessert.
Eine ISO 27001-Zertifizierung ist in unserem Markt ein großer Wettbewerbsvorteil. Wir haben uns aber immer vor dem riesigen Dokumentationsaufwand und den hohen Kosten gescheut. Als ich dann Athereon GRC entdeckt habe und schon nach der ersten Produktdemonstration klar war, wie einfach die Umsetzung sein kann, haben wir den Prozess direkt angestoßen und in unter 12 Monaten die Zertifizierung erhalten.

Für die Bayard haben wir für unsere Erstzertifizierung mit der Auswahl des Athereon GRC genau die richtige Entscheidung getroffen. Das Cockpit ist besonders userfreundlich, man hat stets den gesamten Überblick aller ISO-Anforderungen und -Prozesse und weiß genau, an welchem Punkt man ist. Die Software selbst deckt immer die aktuellen regulatorischen Anforderungen ab, sodass man bestens auf die Audits vorbereitet ist. Auch der Support aus dem Team war stets zuverlässig, kompetent und unbürokratisch. Besonders geschätzt haben wir die persönliche Betreuung und die unkomplizierten, lösungsorientierten Ansätze für unser Unternehmen.


„Die Implementierung des ISMS nach BSI IT-Grundschutz mit Athereon GRC hat unsere Erwartungen übertroffen. Durch die zentralisierte Verwaltung und Kontrolle erhielten wir einen umfassenden Überblick über den Sicherheitsstatus und die Einhaltung von Vorschriften. Die Echtzeitüberwachung von GRC-Aktivitäten und die Anpassung an rechtliche Anforderungen erwiesen sich als besonders hilfreich. Insgesamt hat uns Athereon GRC dabei unterstützt, unsere Sicherheitsstandards zu verbessern und Risiken effektiv zu bewältigen.“


„Die Zusammenarbeit mit Athereon GRC war für uns ein voller Erfolg. Nicht zuletzt die hohe Kompetenz des Teams und der herausragende Support haben uns beim TISAX®-Assessment vorangebracht und zum Erfolg geführt. Die implementierte Software umfasst zahlreiche Funktionalitäten und eine intuitive Benutzeroberfläche, die alle Anforderungen zu unserer vollen Zufriedenheit erfüllt. Athereon GRC erleichtert unsere Aufgaben effizient und zuverlässig an all unseren Standorten.“
„Durch den Einsatz von Athereon GRC konnten wir die Anforderungen der verschiedenen Standards (ISO 27001, ISO 27017, ISO 27018,BSI C5, ISO 27701) miteinander verknüpfen und somit nurmehr an einer Stelle bearbeiten. Der Aufwand für die Pflege der jeweiligen Anforderungen aus diesen Standards und Normen und die damit normalerweise einhergehende Komplexität haben sich durch den Einsatz von Athereon GRC signifikant reduziert. Zwei Punkte möchte ich besonders hervorheben: 1) Der jederzeit offene Austausch bezüglich Kundenwünsche und Feature-Requests. Diese werden in der Regel sehr zeitnahumgesetzt. 2) Die immer schnelle und kompetente Unterstützung durch das Support-Team. Vielen Dank an das Athereon GRC-Team für die Zusammenarbeit!“
In `3 Schritten` zur CRA-Konformität
So schnell kann Ihre digitale Transformation sein.

1. Unverbindliche Beratung
Erleben Sie den Unterschied exzellenter Kundenbetreuung, zugeschnitten auf Ihre individuellen Anforderungen. Wir sind jederzeit für Sie da, bieten spannende Insights zur Umsetzung und tiefgreifende Einblicke in unsere Software.

2. Kostenloses Demokonto
Gerne richten wir für Sie nach einer ersten Beratung eine Demoversion unserer Software ein, in der Sie selbständig klicken und die Vorteile von Athereon GRC ganz in Ruhe in der Praxis erleben können.

3. Effiziente Implementierung
Mit unserem umfassenden Serviceangebot rund um Onboarding, Migration und Customizing sind Sie schon nach wenigen Wochen bereit, Ihre GRC-Prozesse mit Athereon GRC digital zu leben. Dazu seht Ihnen jederzeit ein fester Onboarding Manager mit Expertise zur Verfügung.
Starten Sie Ihre GRC-Transformation
Wir unterstützen Sie gerne dabei.

Alles rund um Netzwerk- und Informationssicherheit
Integrationen, Professional Services und Schulungen.

Professional Services
Unsere erfahrenen Beratungsteams unterstützen Sie individuell bei der Einführung der Plattform in Ihrer Organisation. Außerdem helfen wir Ihnen, Athereon GRC smart in Ihre bestehenden Arbeitsprozesse zu integrieren.
Integrationen
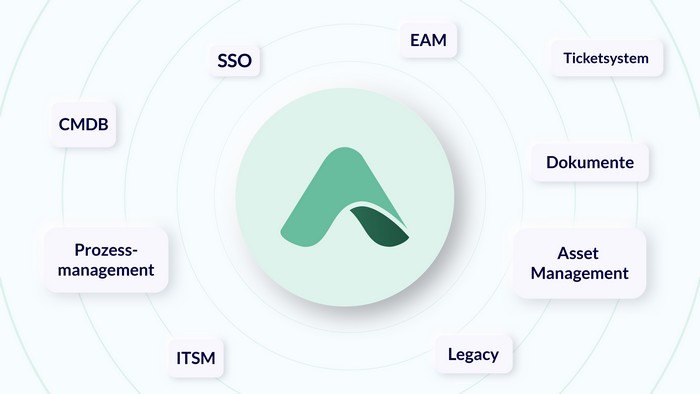
Athereon GRC fügt sich dank der leistungsfähigen REST API nahtlos in Ihre IT-Landschaft ein. Durch bestehende oder individuelle Integrationen erhalten Sie Zugriff auf alle Daten oder Informationen, die Sie für Ihre GRC-Prozesse benötigen.

Schulungen
Für einen effizienten Einsatz von Athereon GRC schulen unsere Experten Ihr Team. Mit Best-Practice-Ansätzen sorgen wir für die optimale Abbildung Ihrer Prozesse im System oder für internes Know-how rund um Governance, Risk und Compliance.
Diese Organisationen gehen `kein Risiko` ein
Unsere Software im Einsatz bei Kunden.

Aktuelles von Athereon GRC
Lernen Sie von den Best Practices anderer, oder bleiben Sie einfach auf dem Laufenden.
Whitepapers
Unsere Whitepapers bieten eine Auswahl an informativen Dokumenten, die sich mit den neuesten Entwicklungen und Herausforderungen im Bereich GRC befassen. Laden Sie unsere Whitepapers herunter, um wertvolle Einblicke zu gewinnen und stets auf dem Laufenden zu bleiben.

Blog
Auf unserem Blog finden Sie stets aktuelle Beiträge zu relevanten Richtlinien, Gesetzesänderungen und aktuellen Entwicklungen zum Thema Compliance. Außerdem bieten wir interessante Einblicke in unser Unternehmen.
Webinare
Mit unseren Webinaren erhalten Sie die Gelegenheit, sich in regelmäßigen Schulungen zu allgemeinen Themen rund um Compliance, Neuerungen bei der Regulatorik oder Updates unserer Software zu informieren. Immer relevant, immer aktuell.
